攻破韩国银行的 AI 渗透框架 ARTEX 全链路拆解
9 月底以来,韩国七家金融公司接连确认数据泄露,约六万八千名客户与员工的个人信息外流,警方立案,总统要求彻查。10 月 7 日,安全厂商的报告把一个此前默默无闻的开源项目推到台前,名叫 ARTEX。几天之内,它的开发者宣布停止更新,项目转为闭源,仓库从 GitHub 上消失。
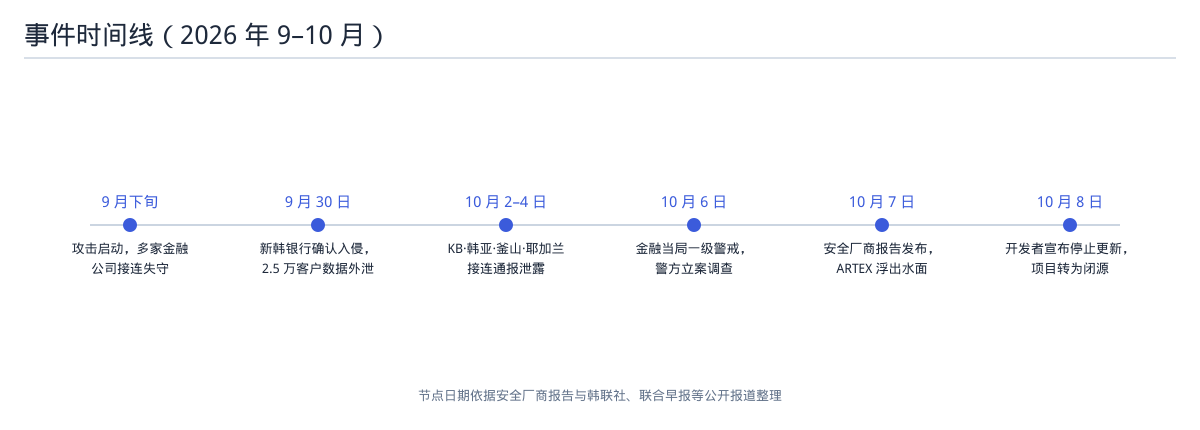
案件的来龙去脉,上一篇已经写过。这一篇只看工具本身,它究竟是什么,能做到哪一步,凭什么被攻击者选中。ARTEX 从发布到闭源只有约两个月,仓库消失之前,我们留下了最后公开版本的完整源码,版本号 v0.3.15。下面的全部内容,都来自这份源码和它的官方界面截图。
本文与所介绍的 ARTEX 项目仅供学习研究。项目官方明确禁止将其用于任何未授权的真实系统测试,本文引用的界面截图也全部来自官方演示模式的模拟目标。
系统定位与角色分工
先给一个准确的定位。ARTEX 是一个 agentic 渗透测试框架,Go 语言单体后端加内嵌的 Next.js 前端,数据库用 PostgreSQL,加上前端一共约十万行代码。它的特别之处不在工具本身,nmap、curl 这些工具渗透人员用了几十年,特别的是驱动工具的决策层,整个决策由多个大模型驱动的智能体完成。
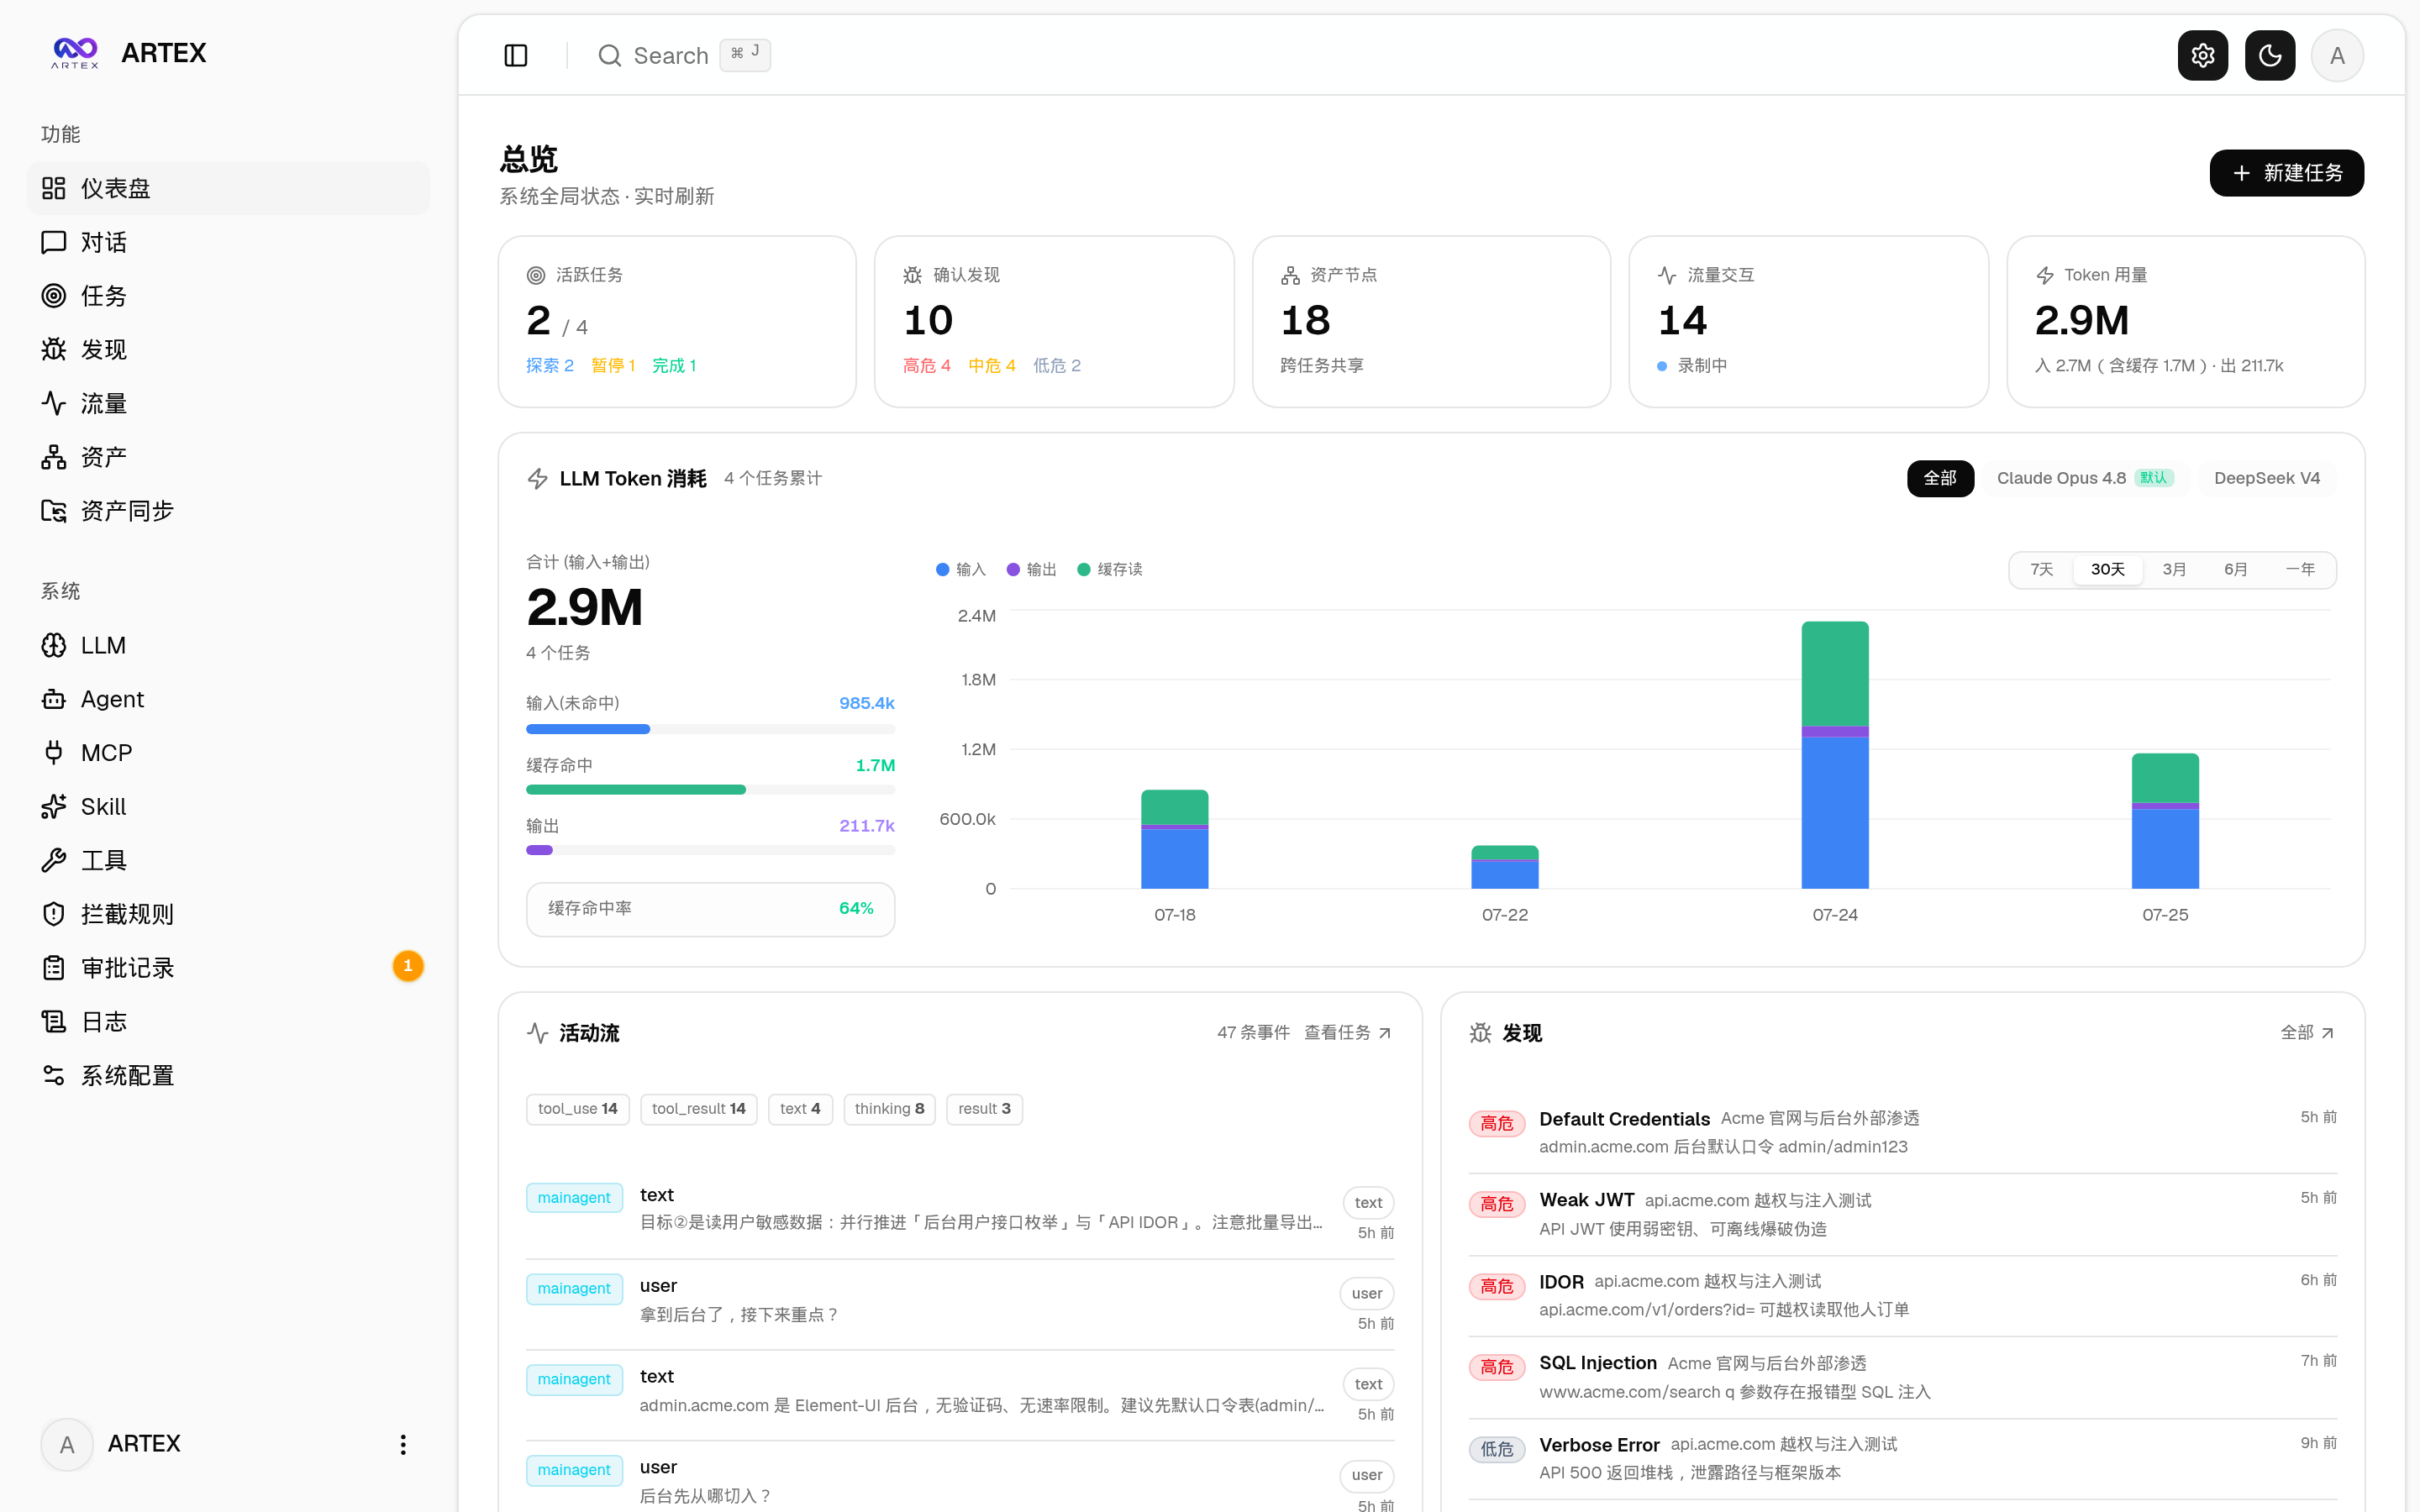
打开系统先看到的是上面这块仪表盘,任务、漏洞发现、资产、流量、大模型消耗同屏呈现。往里走,承担决策的是四类角色,各自职责在系统的智能体管理页写得明明白白。
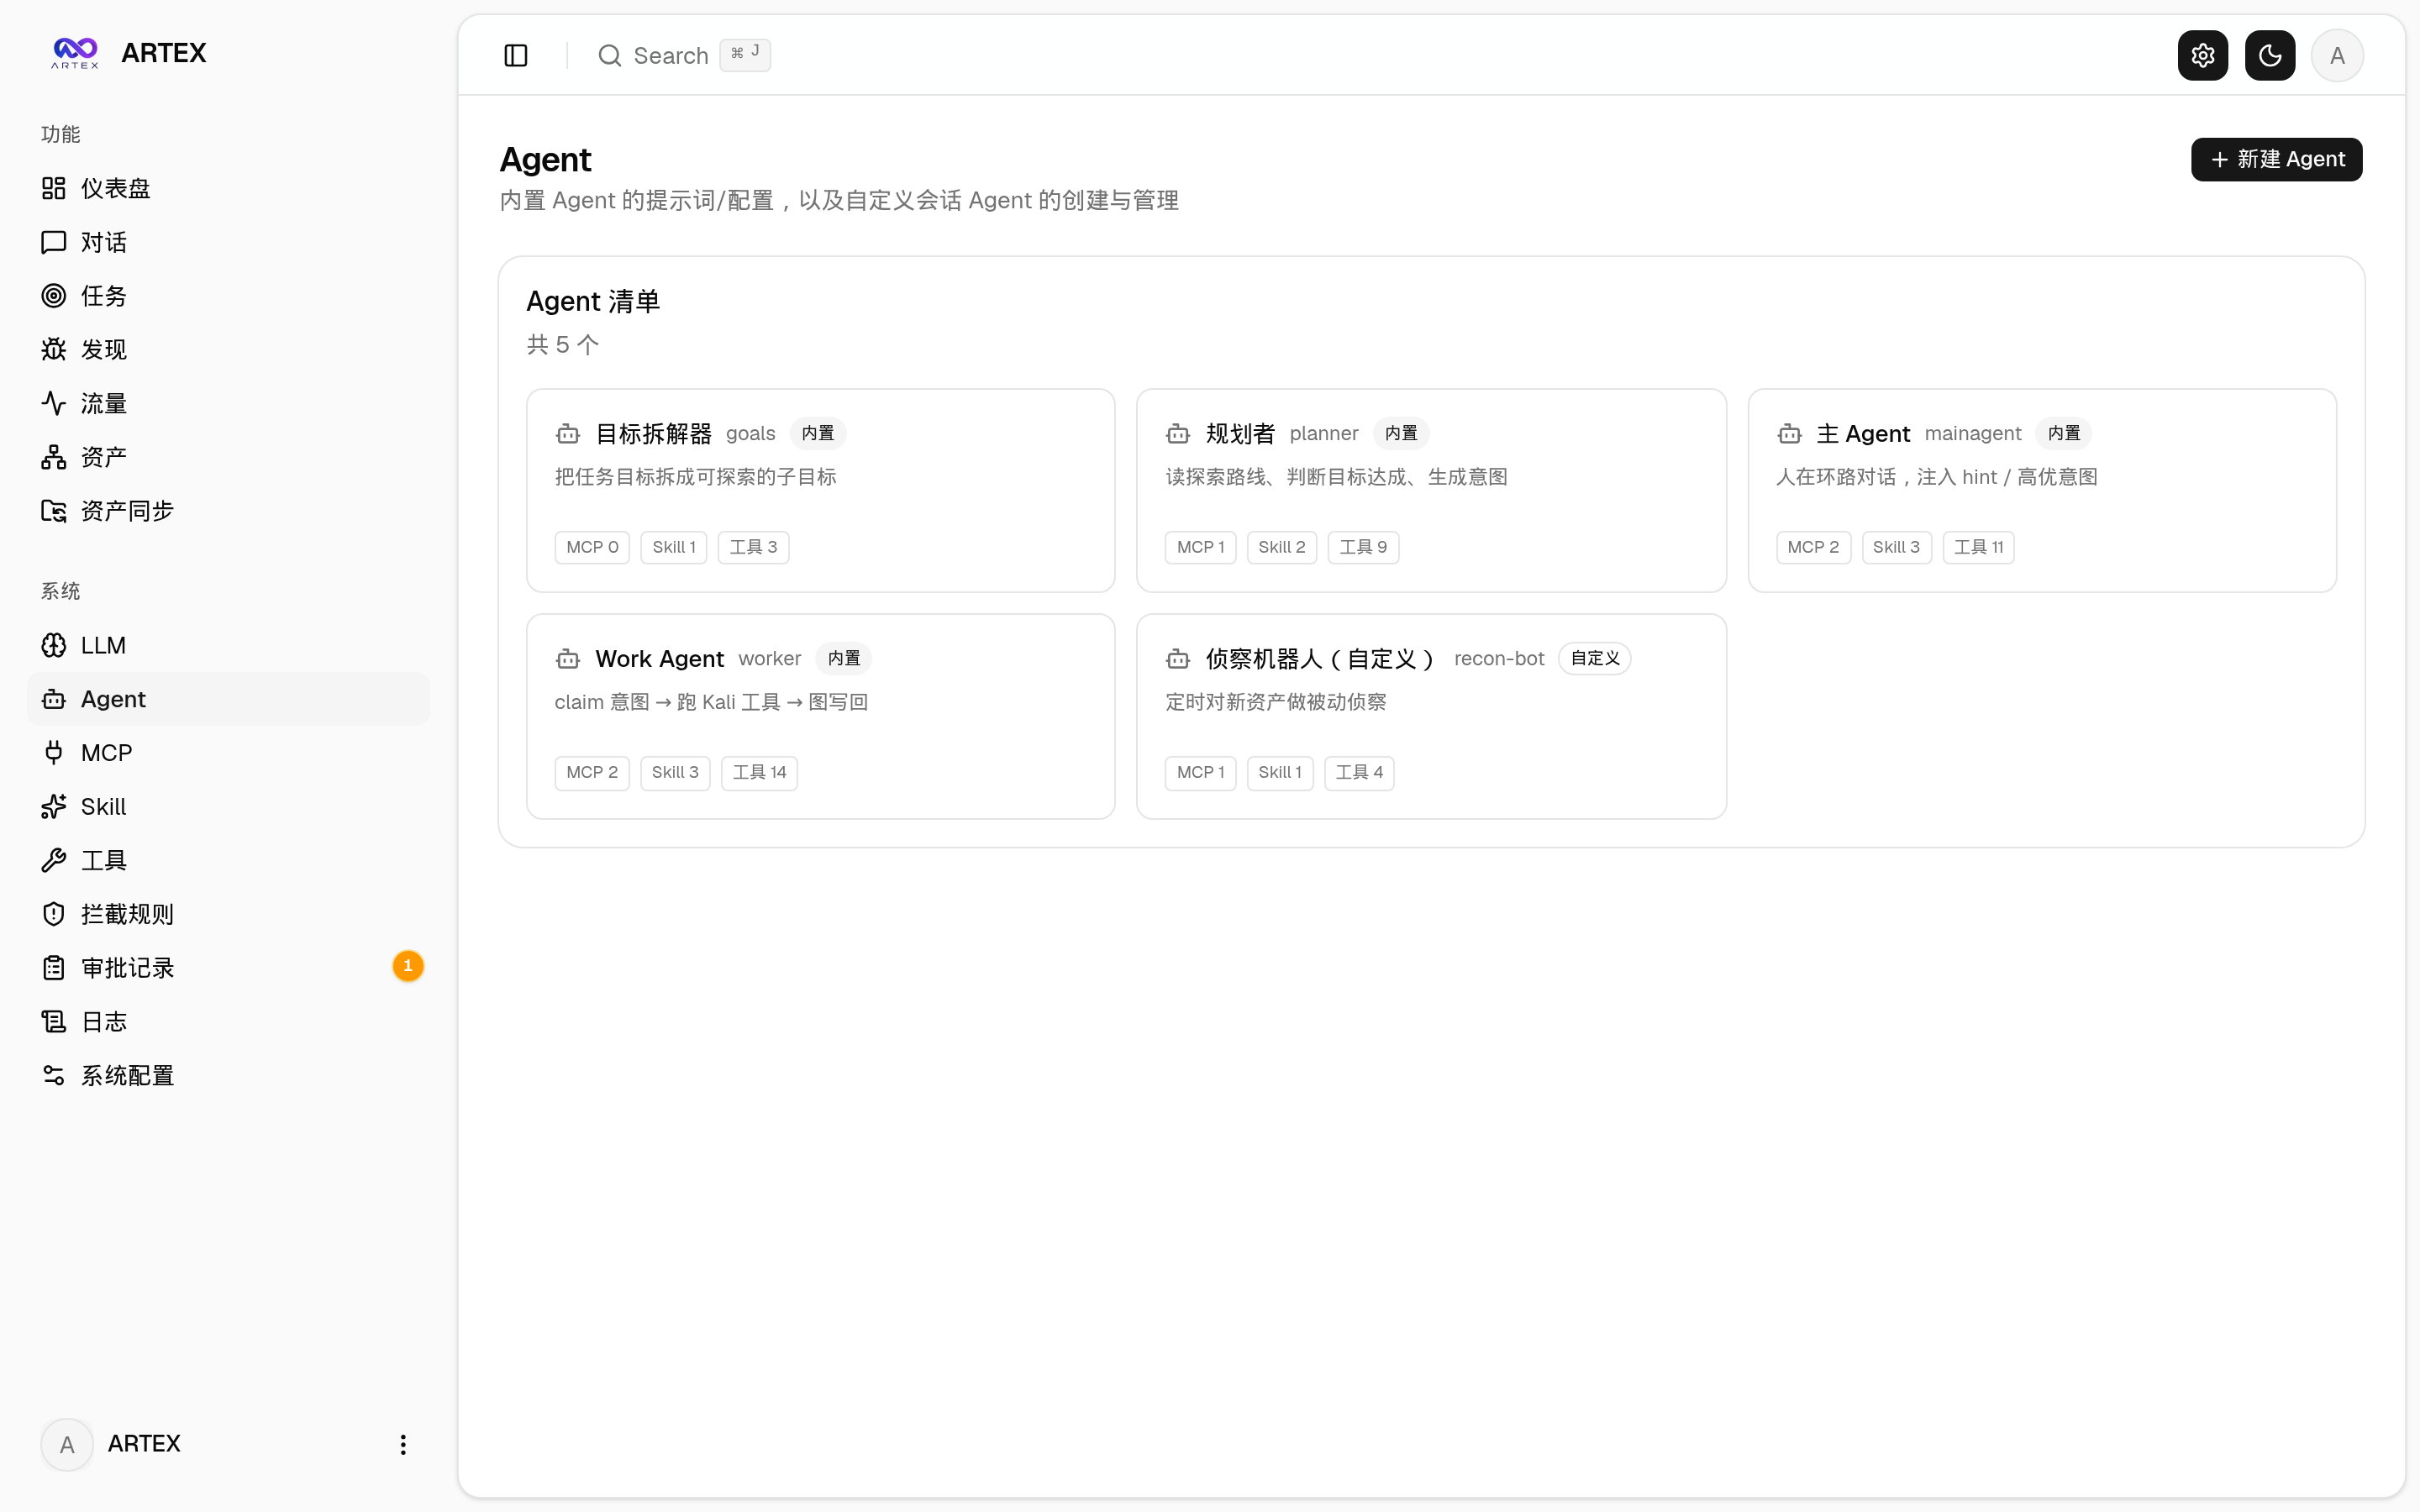
目标拆解器负责把任务目标拆成可探索的子目标。规划者负责读探索路线、判断目标是否达成、生成下一步意图。工作智能体负责领取意图、调用真实工具执行、把结果写回数据库。主智能体负责人在环路的对话,随时注入提示和调整优先级。另有一个复测智能体,专门对已发现的漏洞做二次验证。
四类角色都不是摆设。后面按一次任务的执行顺序逐个看它们干了什么。
顺带一提模型层。系统支持配置多组大模型,界面上能看到 Claude 与 DeepSeek 两个配置档并存,可以设定限速、上下文窗口和思考模式,仪表盘上则按模型分别统计消耗。多模型的意义在这次的攻击事件里已经显露,模型是可插拔件,哪家可用接哪家。
一次任务的全链路
目标与范围
任务的起点是人给的两个信息,目标,比如一个域名,和范围,比如允许触碰的资产边界。目标拆解器接手后,把"拿下后台管理权限"这类任务目标拆成一组可探索的子目标,同时把范围信息写入全局的资产图。
范围先行的设计值得单独说明。系统里的资产按企业归组,企业名下登记根域名、网段和资产范围,任务在创建时就绑定到某个企业的范围上。后面会看到,探索过程中的每一步都被要求对准范围内的资产,越界行为有专门的安全机制兜底。范围不是一份写在配置里的声明,是后续所有安全判断的依据,这一步先记住。
规划与执行闭环
真正干活的是规划者和工作智能体的一对配合。规划者读当前探索态势,把下一步动作生成为一条条"意图",放进待办队列。工作智能体从队列领取一条意图,用真实工具执行,子域枚举、端口扫描、目录探测、注入测试,然后把新事实、新资产、新漏洞写回数据库。
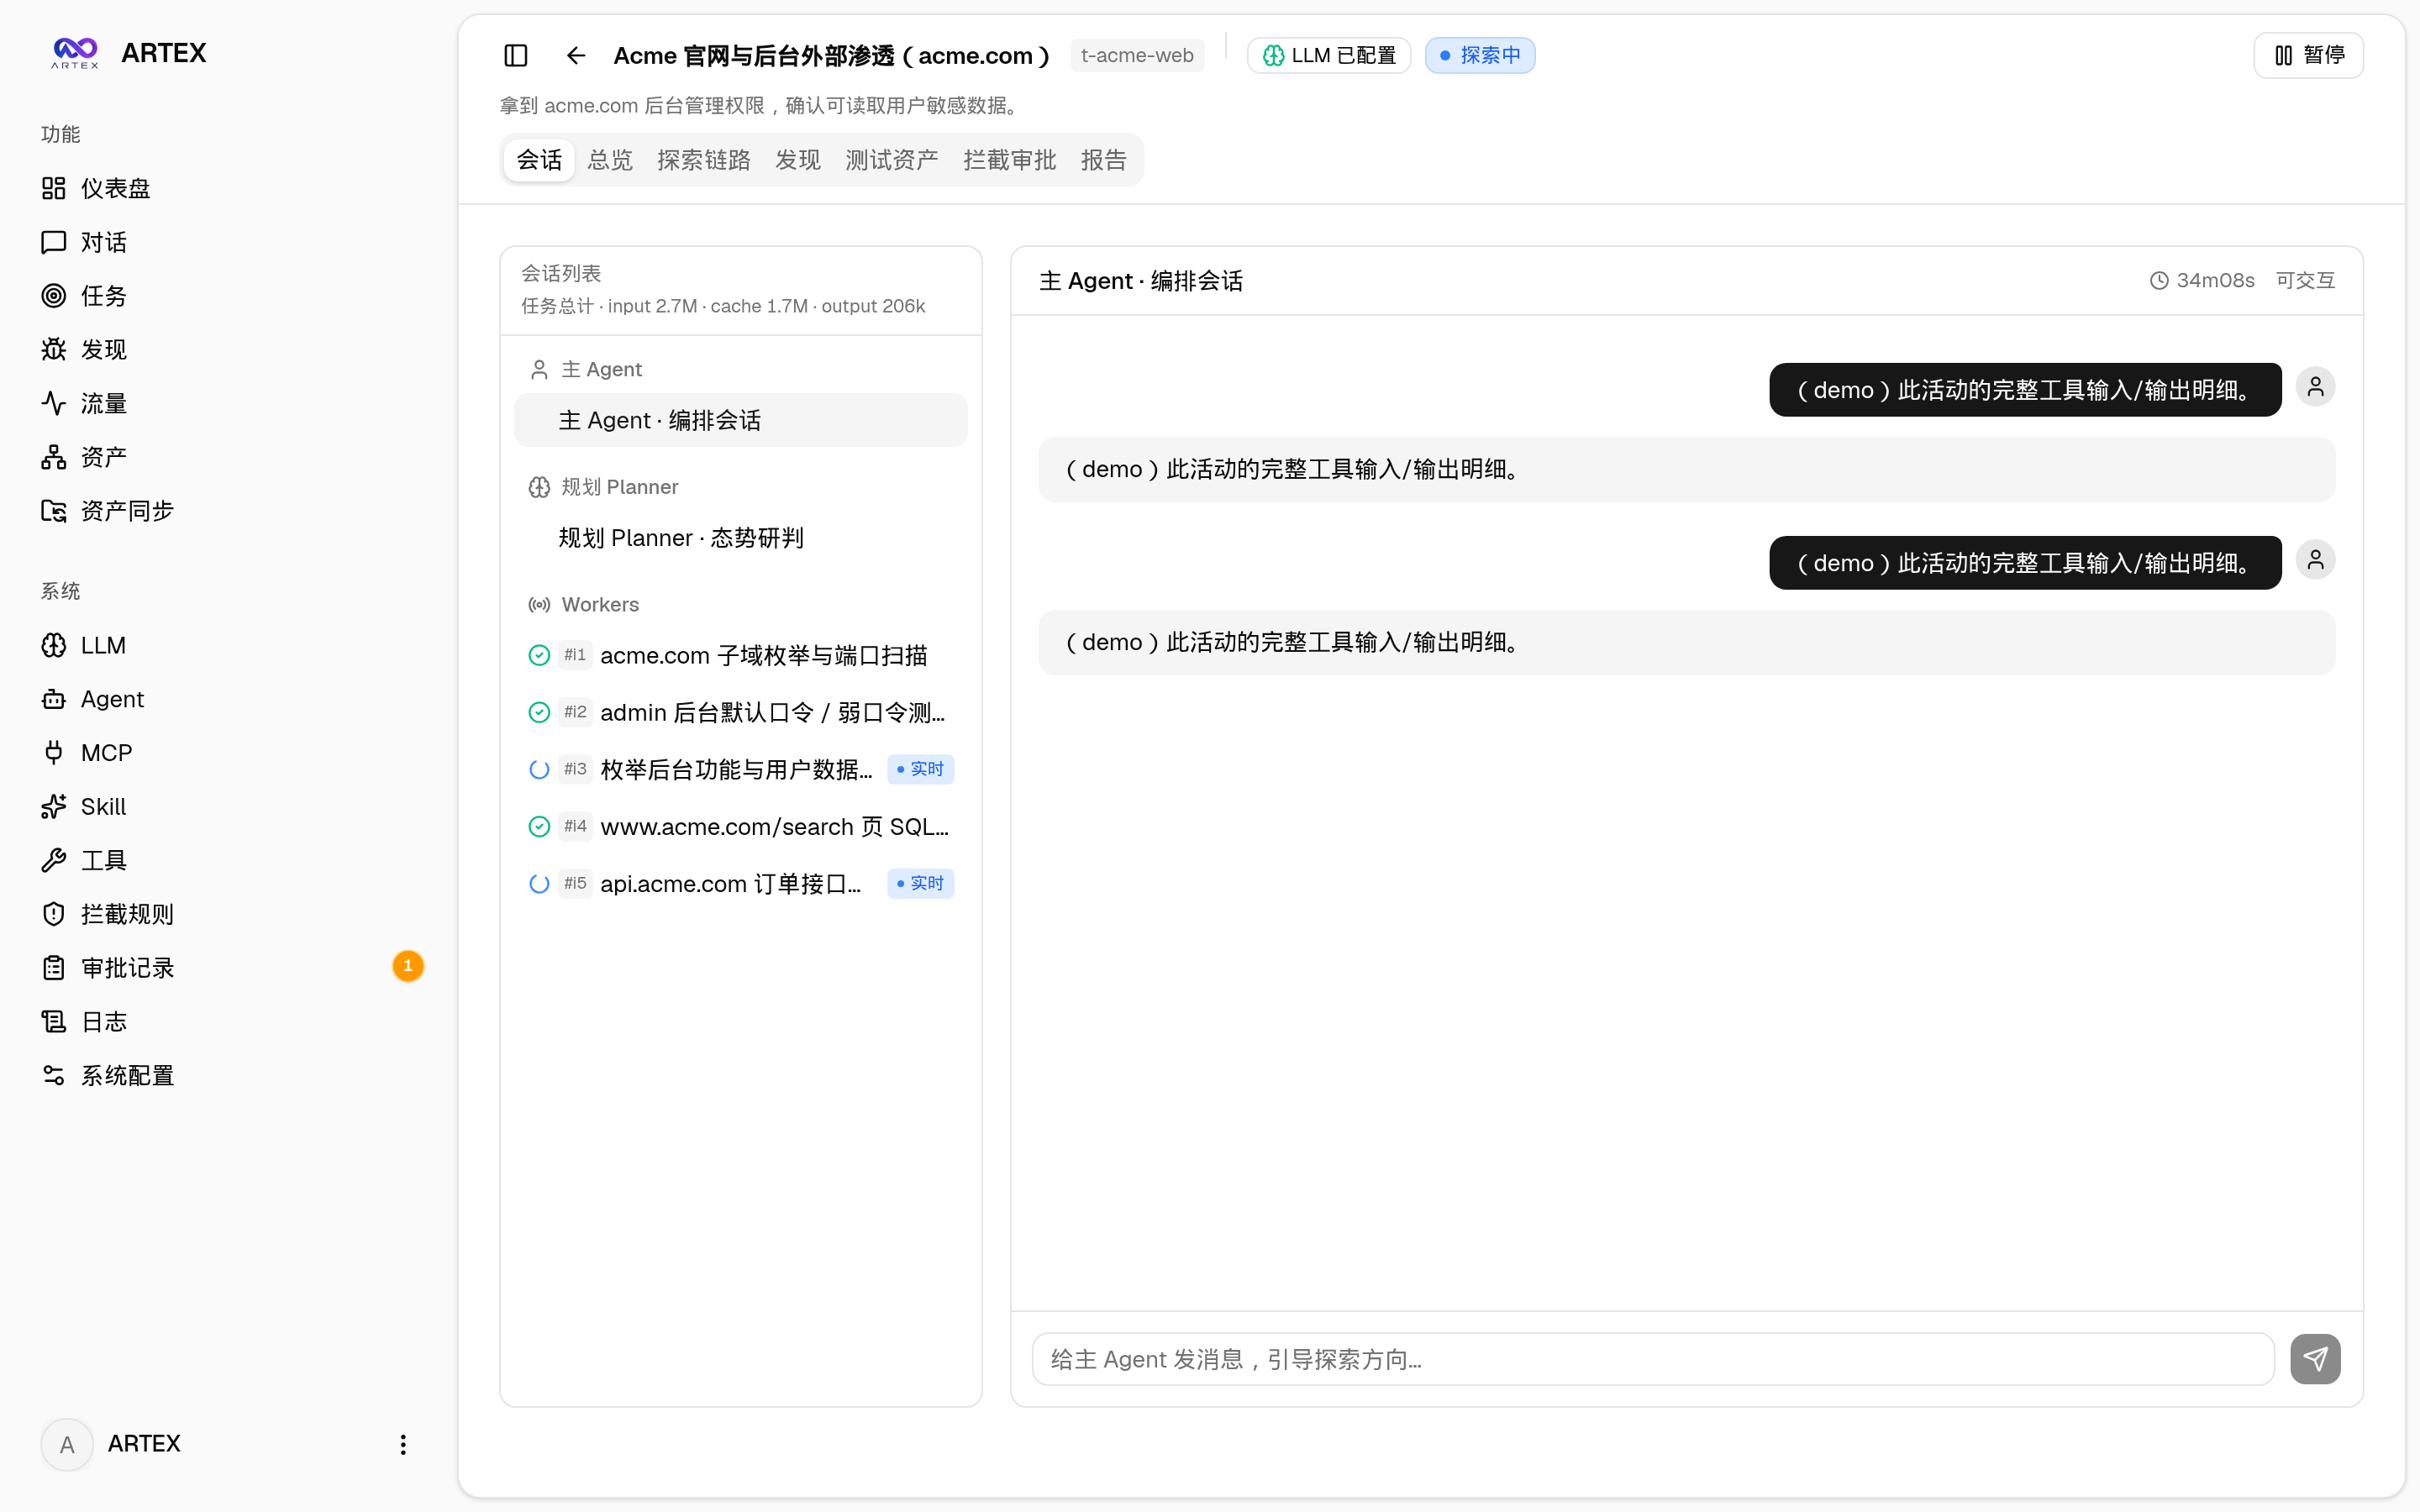
写回这个动作是整个设计的枢纽。数据库一变,规划者立即被唤醒,读最新态势,派下一条或几条意图。这个循环一直转,直到规划者判断目标已经达成,或者没有新的方向可探索。真正讲究的是收敛设计,大多数唤醒轮次里规划者一条意图都不派,没有新方向就停,循环不会空转烧钱。
探索链路
数据库里存的是两张图。探索图记录一次任务的推进过程,节点是目标、意图、事实、漏洞、提示,边记录谁派生了谁、谁产出了谁、谁证明了谁。资产图记录目标本身的结构,根域名、子域名、服务、接口,跨任务共享一份。两张图之间用锚点连接,每个探索动作都落在具体资产上。
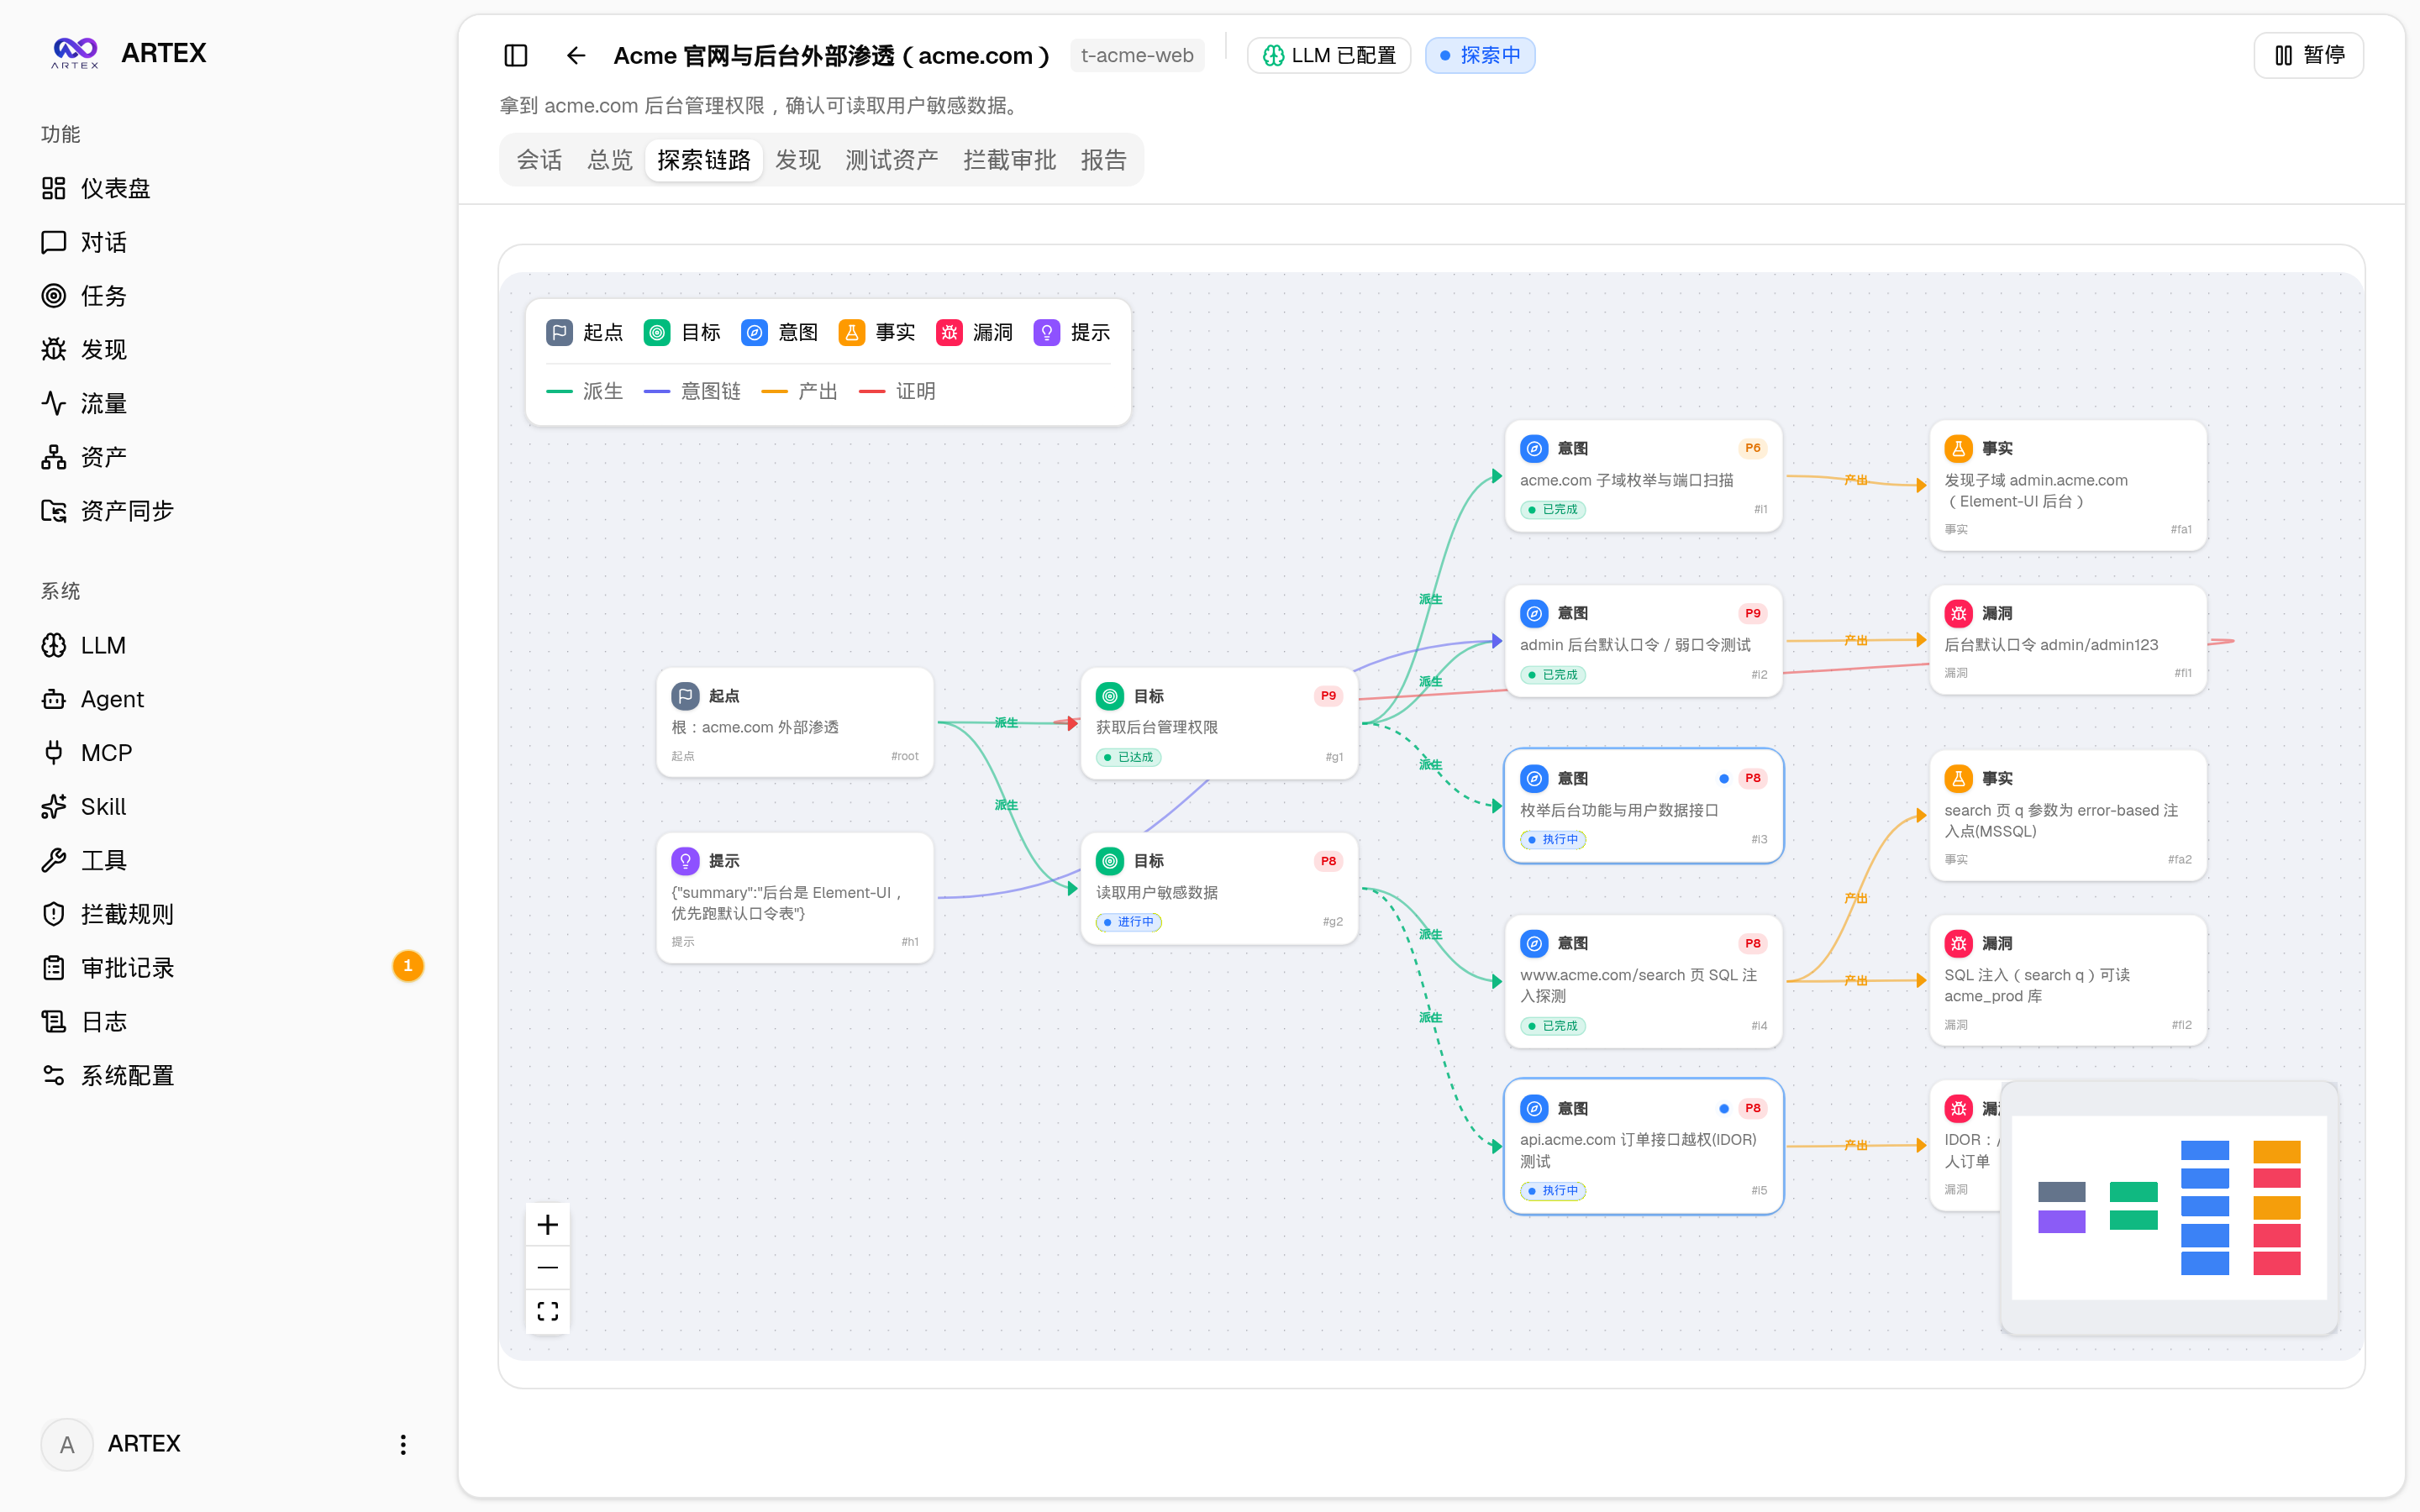
上面这张探索链路图,就是 AI 思考过程的完整留档。根目标"获取后台管理权限"派生出子域枚举、弱口令测试、SQL 注入探测几条意图,每条意图产出事实,事实再支撑漏洞结论。哪一步基于什么证据、哪条结论从哪条路径推出来,全部可回溯。
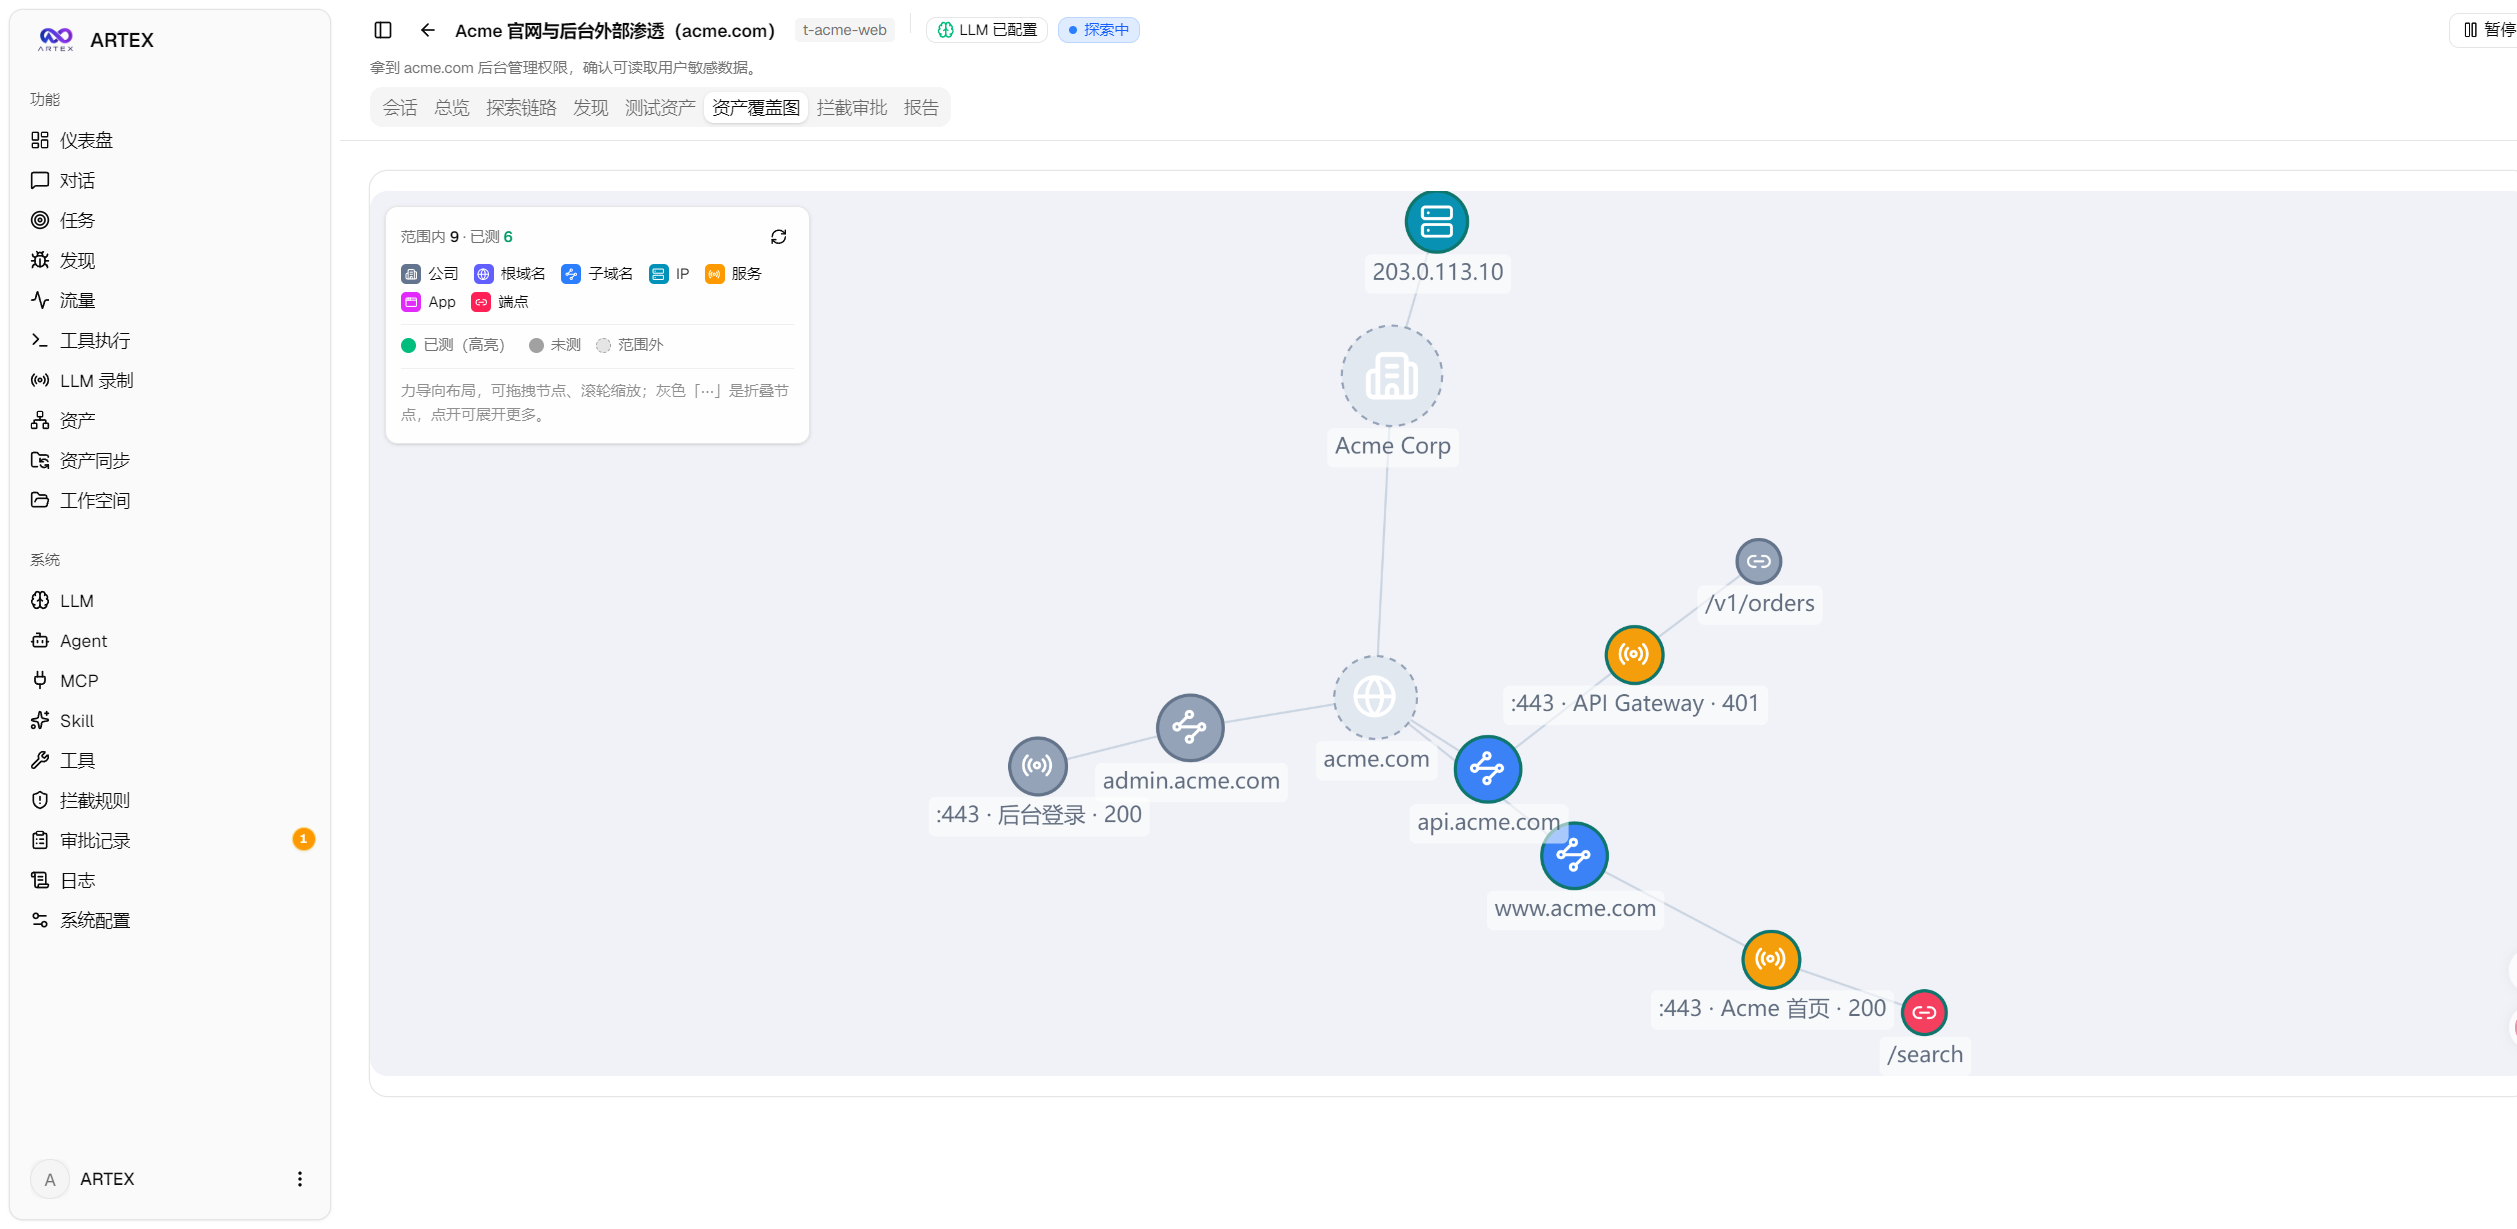
资产图那一侧的覆盖图则是另一视角,范围内九项资产、已测六项、高亮标注。测了什么、漏了什么,一眼可见。
审批与拦截
危险动作不会直接执行。每次工具调用之前都要过一道审批门,命中拦截规则的调用会被拦下,进入待审批队列,等人在界面上裁决。
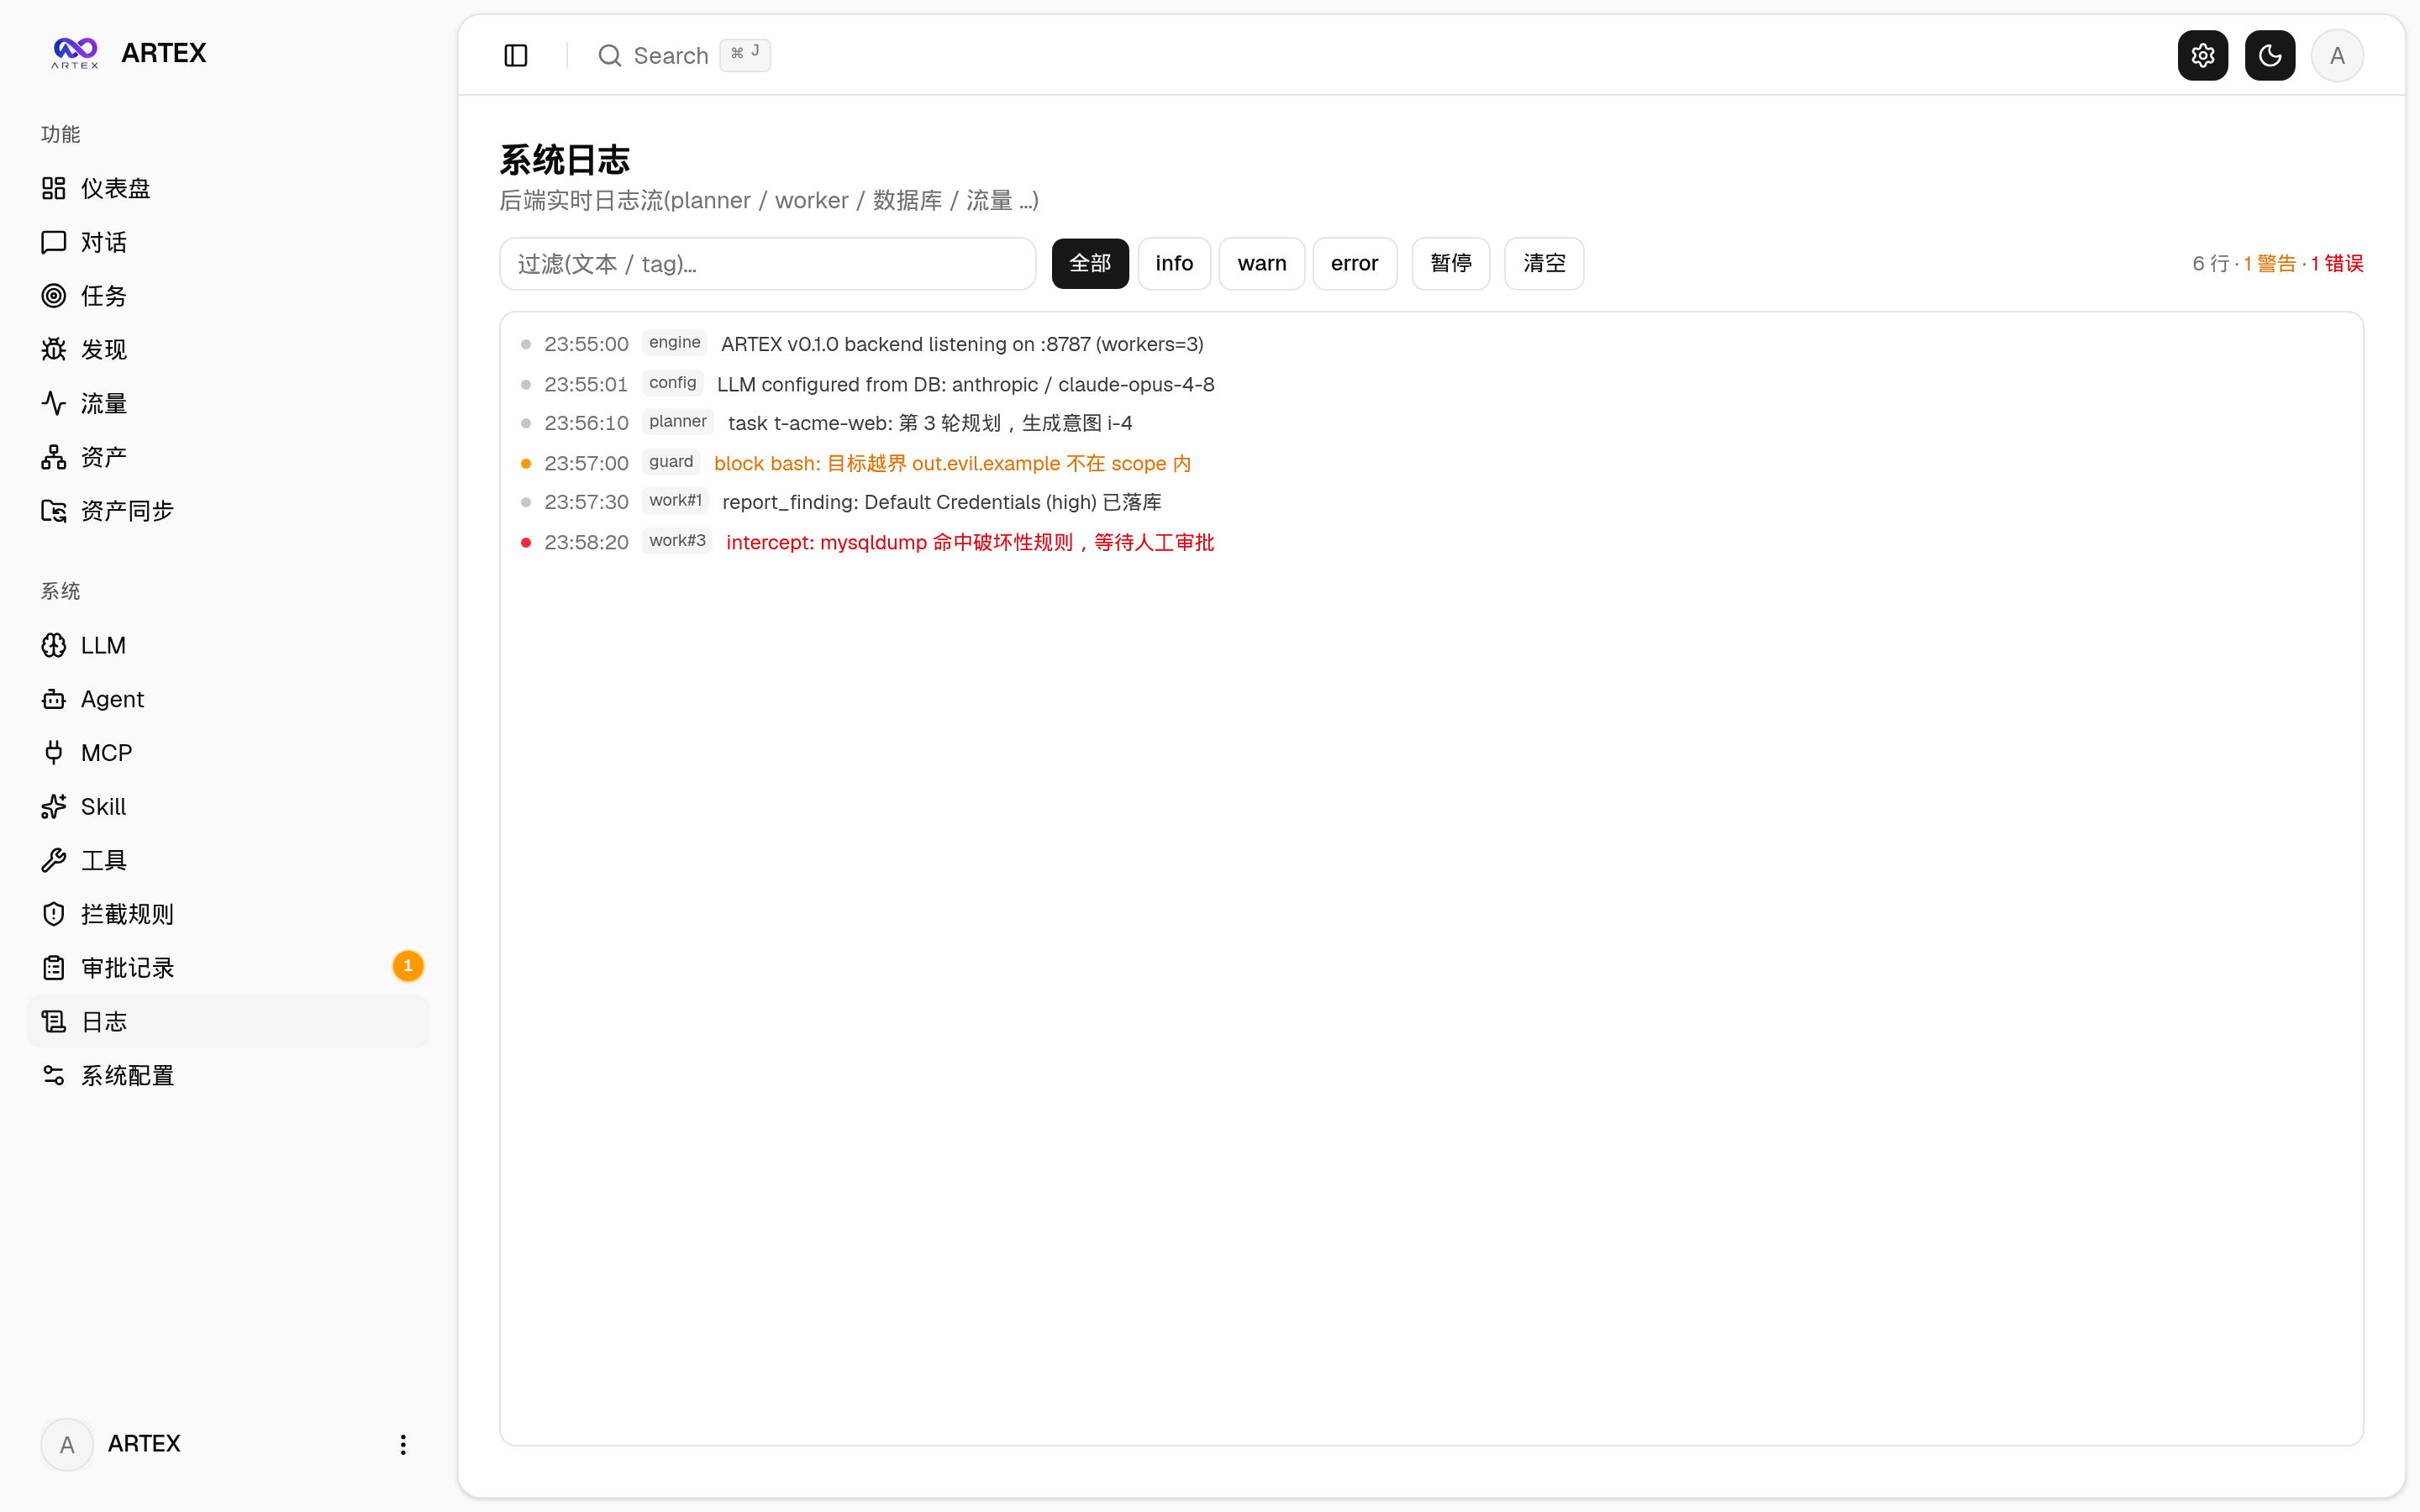
系统日志里能看到这道门工作的样子。一条记录显示,智能体尝试访问范围外的域名,被直接拦截,理由是目标不在授权范围内。另一条记录显示,数据库导出工具命中破坏性命令规则,挂起等待人工审批。规则是用户可编辑的,内置的种子规则包括破坏性命令需审批、外发数据直接拒绝两类,授权范围的判断依据就是开头写入资产图的那份范围。
流量留痕
系统内置一个流量记录代理,执行期间所有 HTTP 往来经它转发,请求与响应全量明文落盘。
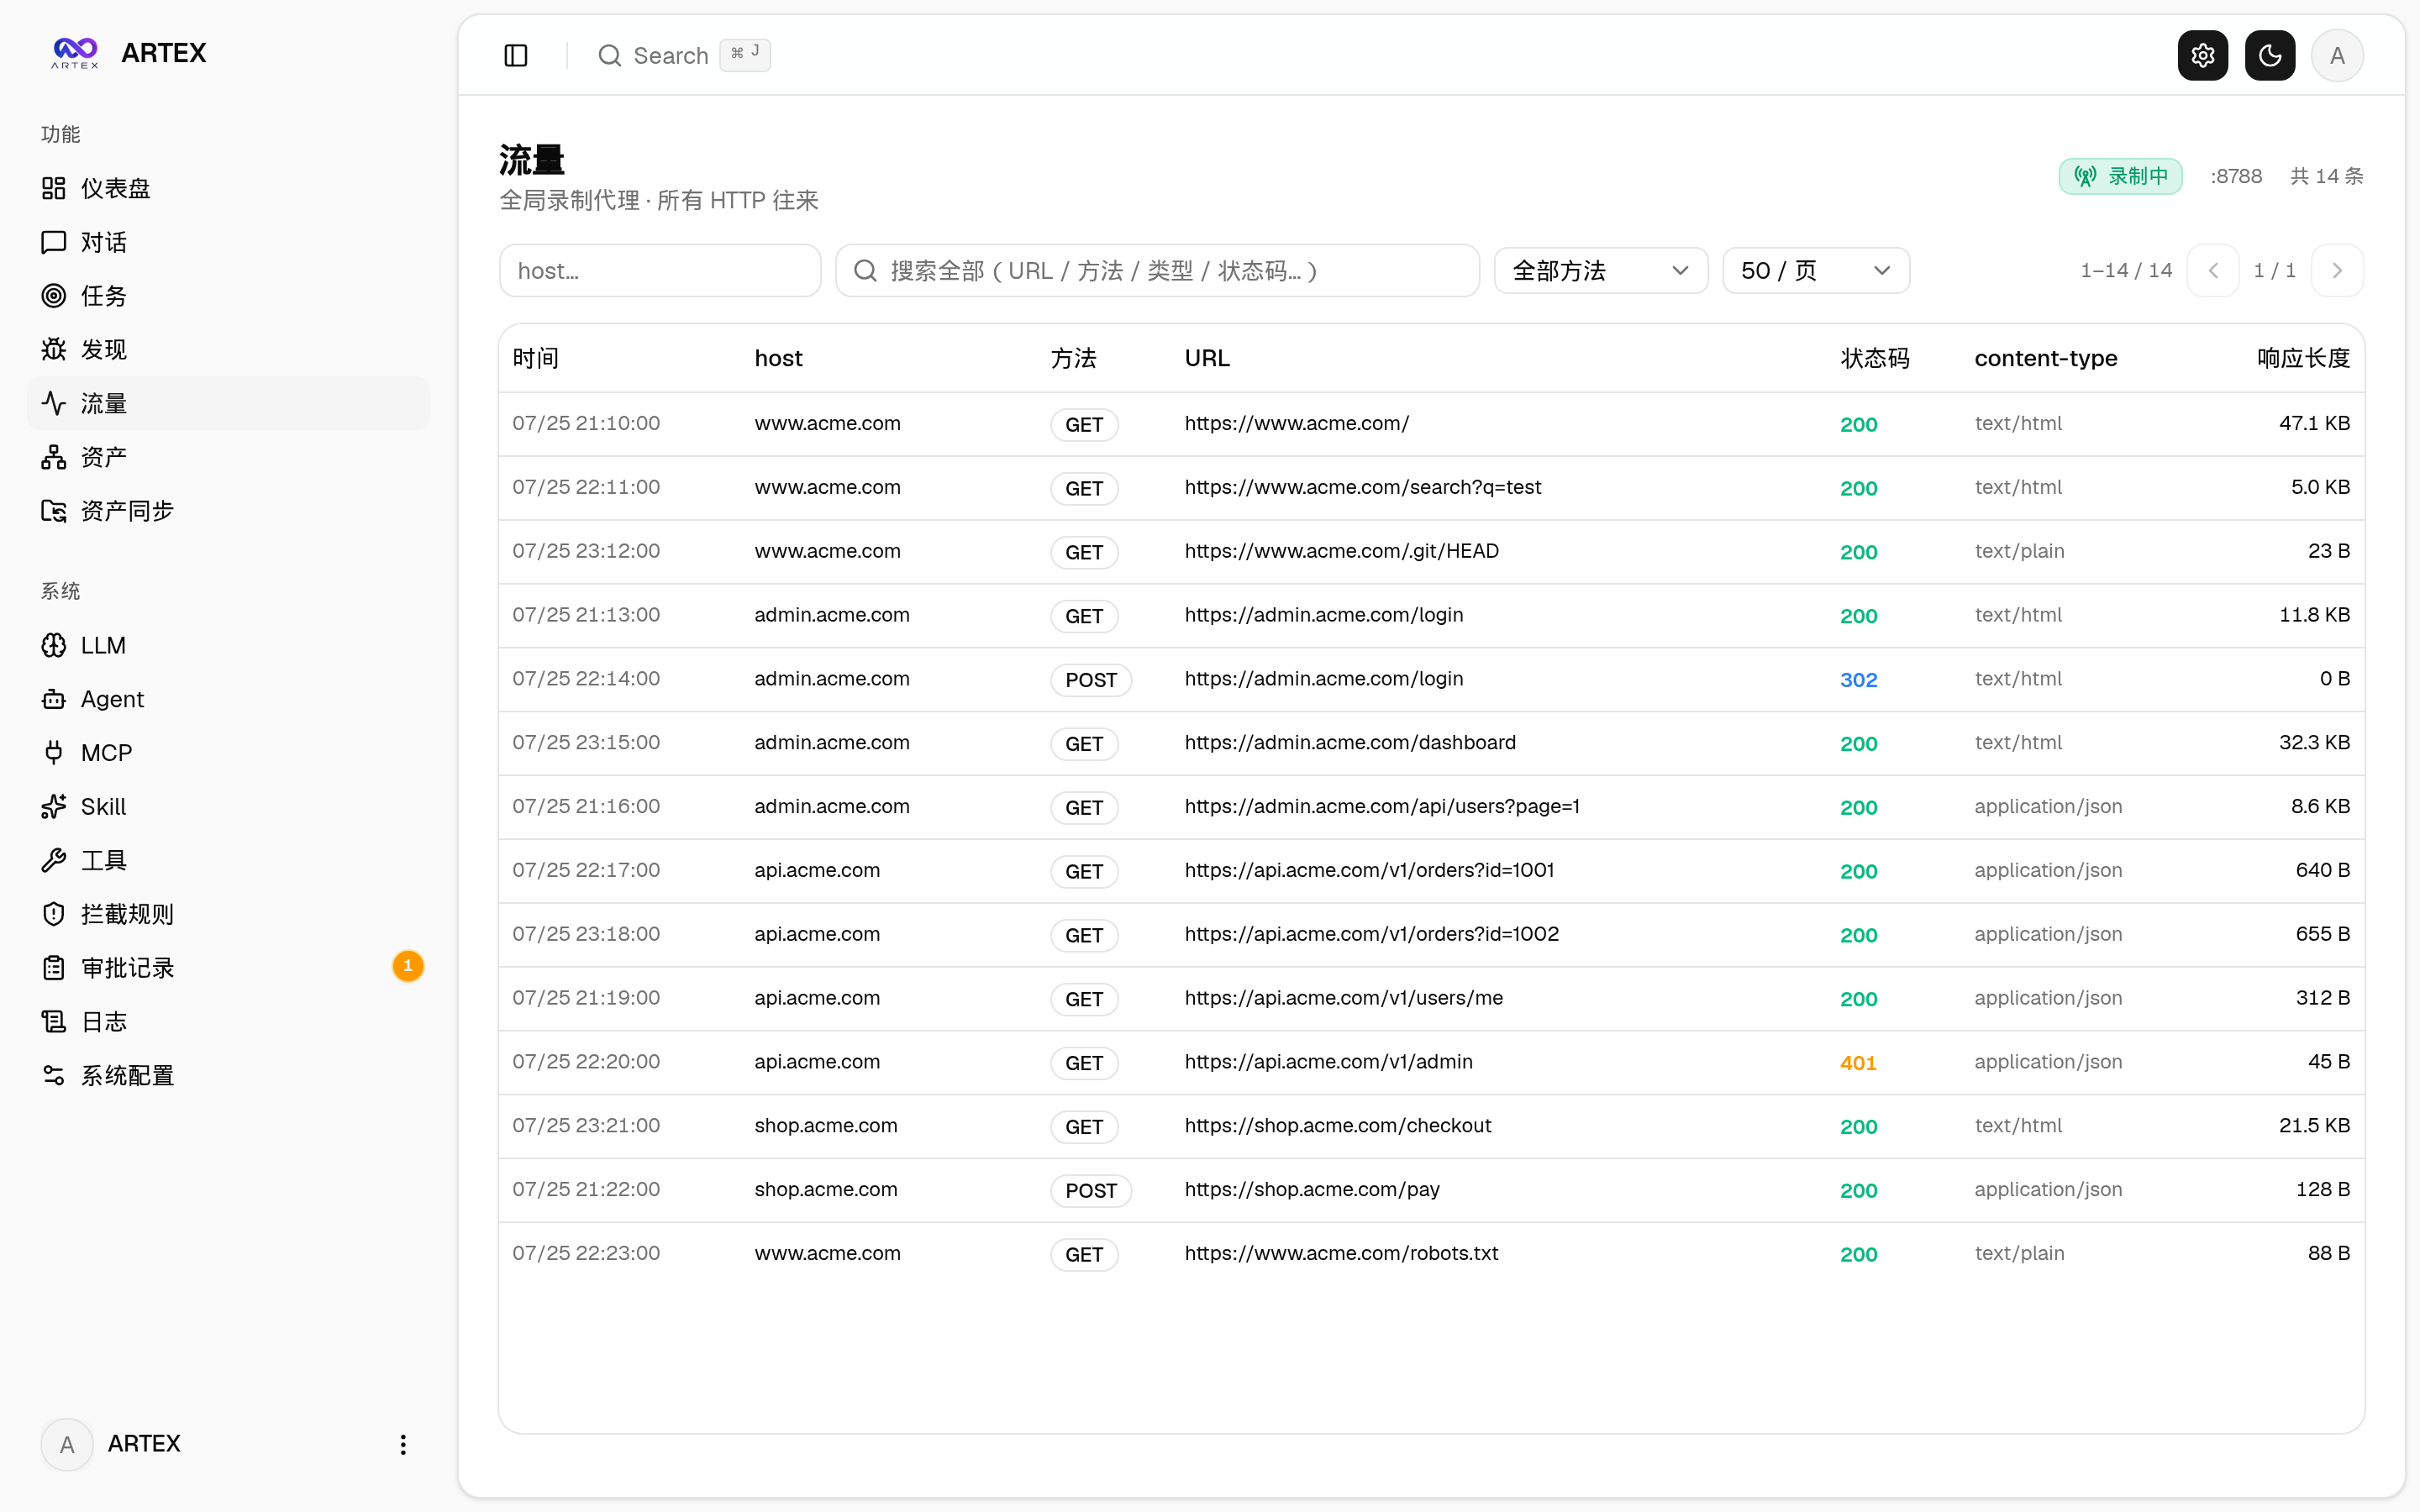
上面这张流量页能看到具体到每一次请求的痕迹,访问了哪个地址、什么方法、什么状态码、返回了多少字节。对一个自主执行的系统来说,这份记录既是调试工具,也是证据链。每一个动作发生过没有、拿到了什么,不取决于模型的自我报告,取决于落盘的记录。
结论与复测
任务跑完,产出是结构化的漏洞列表,按严重程度分级,每条带类型、摘要、所属任务和时间。
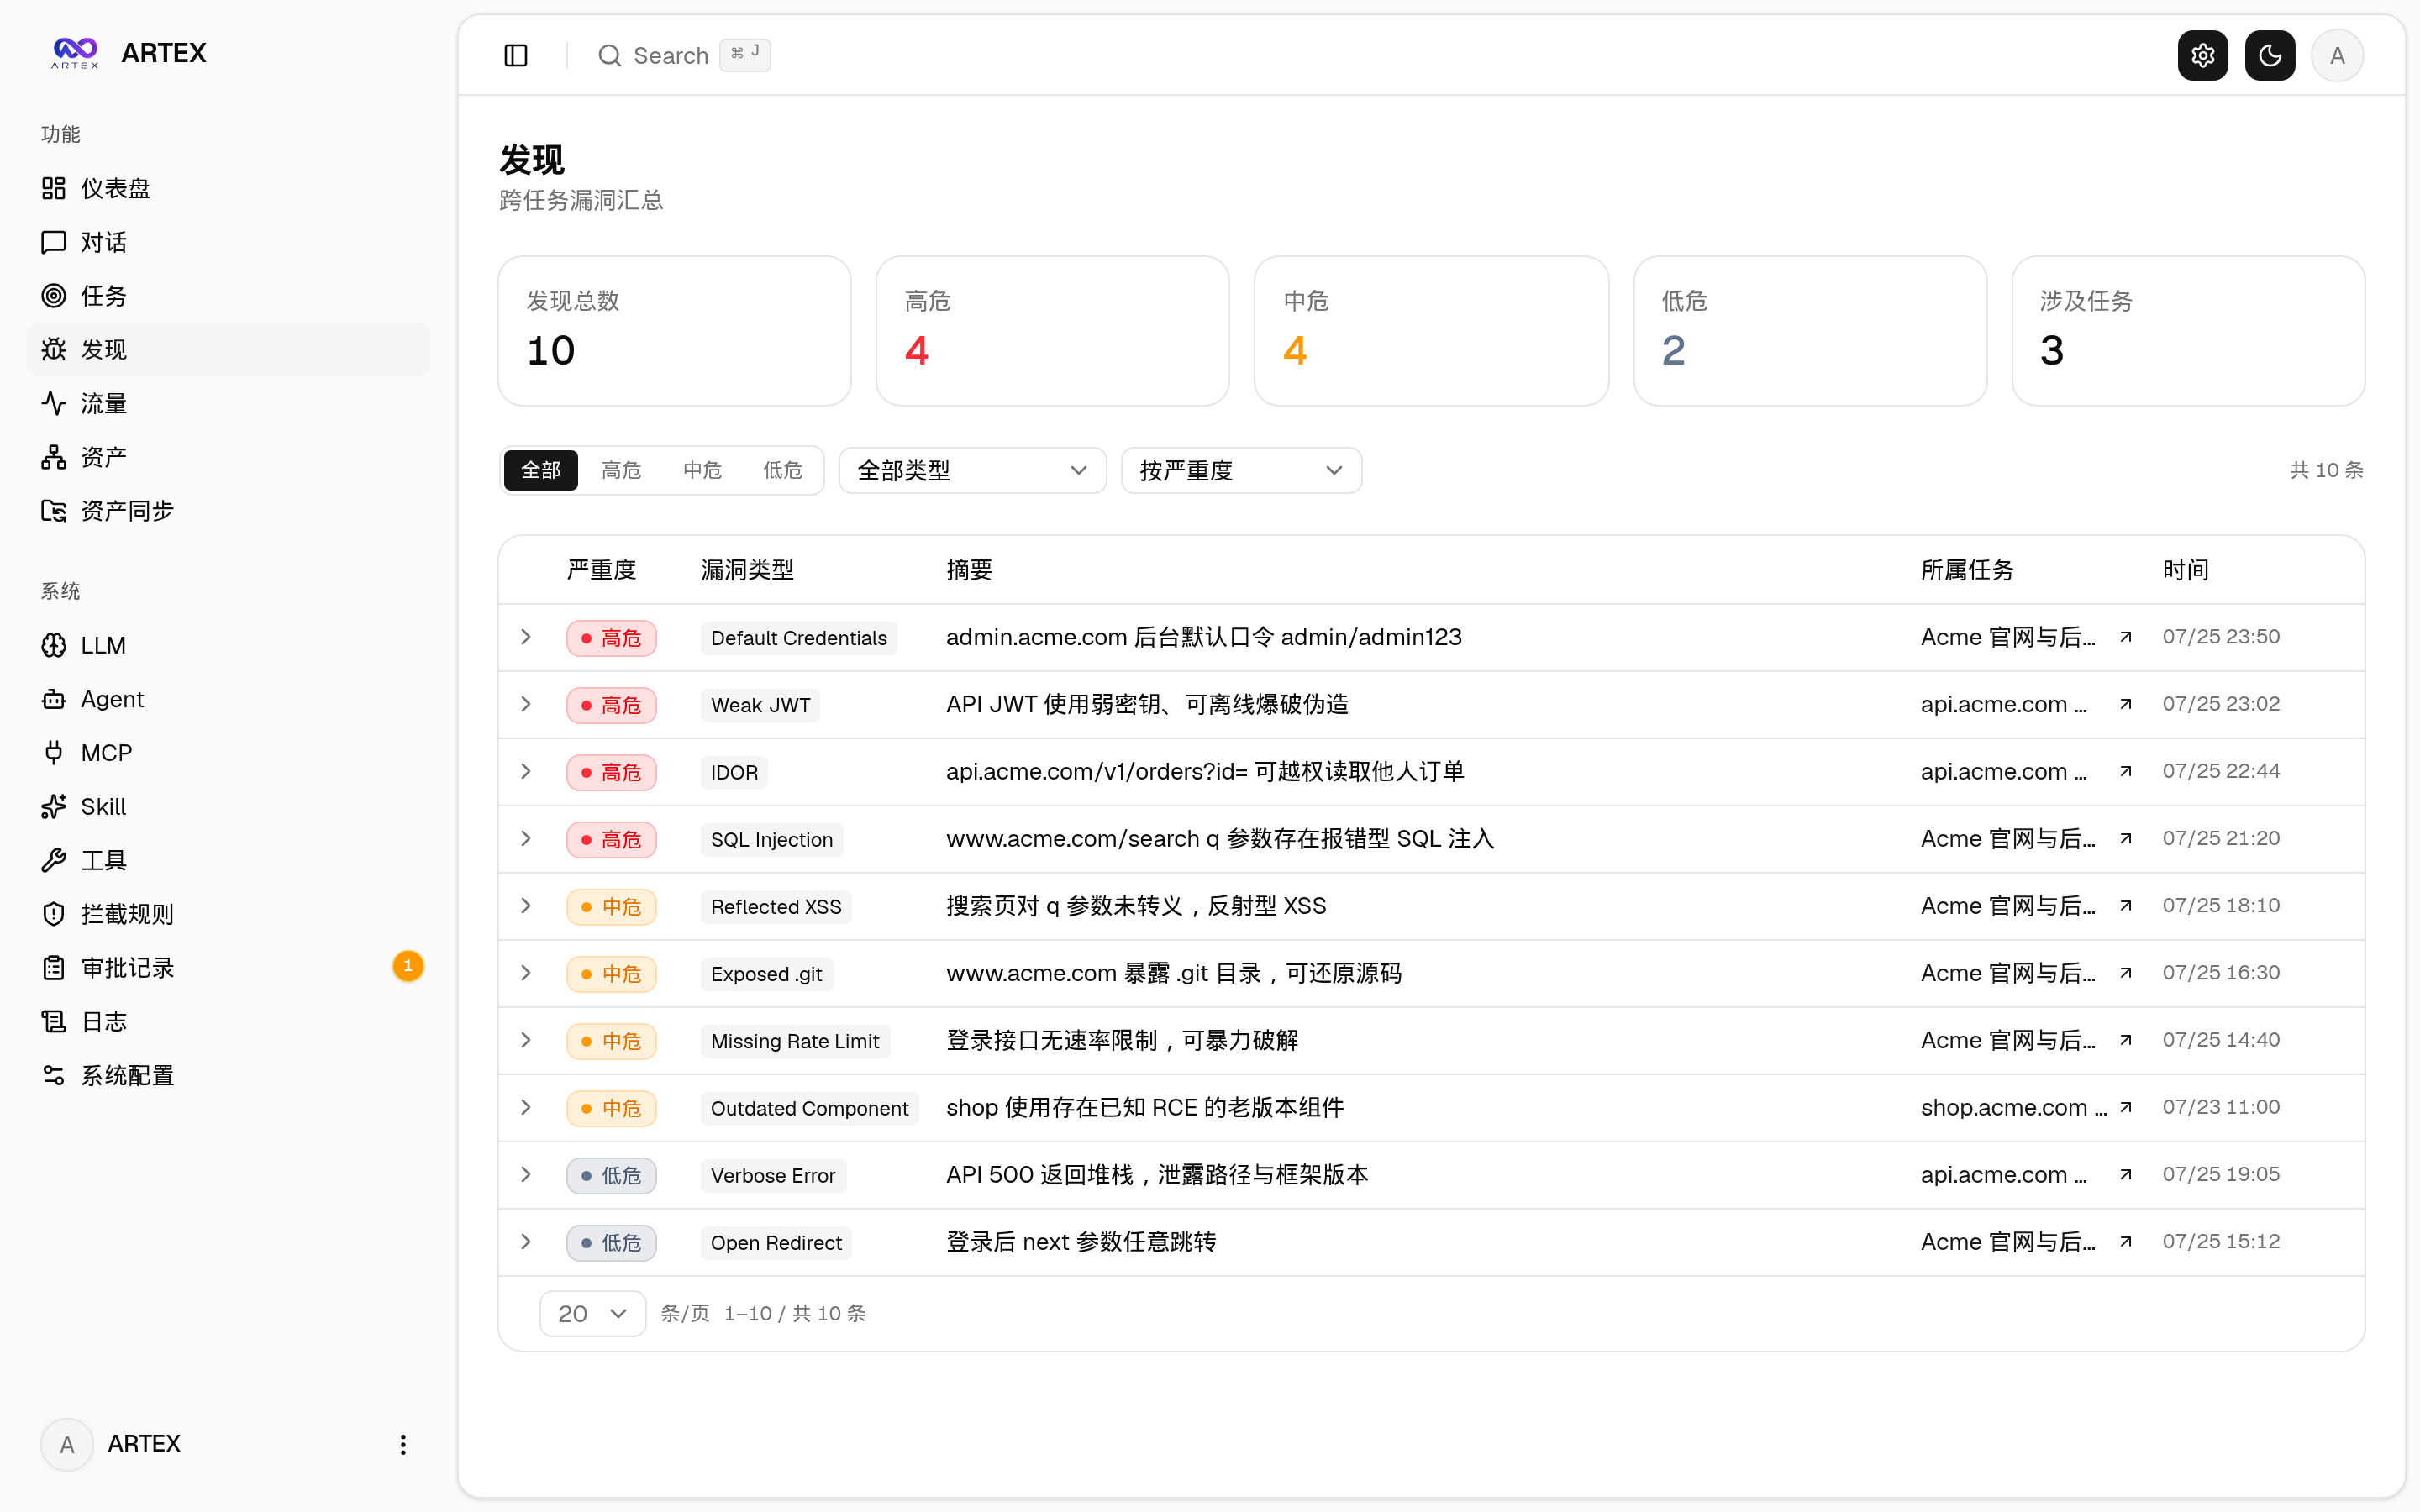
漏洞还有一个二次验证环节。复测智能体会为单个漏洞发起独立会话,重新验证一遍,结论分三种,仍可复现、已修复、无法确认。确认已修复的漏洞状态自动更新,原始证据始终保留。这个环节的意义在于,AI 给出的结论本身也要被验证。
四个设计范式
拆完全链路,值得单独拎出来的是四个设计决定。它们回答的是智能体系统里四类普遍困境,解法都跟渗透这个场景无关,可以迁移。
一,双图架构,解决记忆混乱。 长周期智能体的常见病是把"计划做什么"和"实际发现了什么"搅在一个上下文里,越跑越乱。ARTEX 把两者拆成资产图和探索图两张图,前者是目标的真值库,跨任务共享,后者是过程的推进链,每任务一份,中间用锚点把过程落到资产上。任何需要计划账本与进度账本分离的长周期系统,都可以套这个结构。
二,事件驱动加意图队列,解决长任务漂移。 让一个模型会话从头跑到尾跑几百步,中段开始遗忘和跑偏几乎是必然。这里的做法是把规划者做成无状态会话,每次被数据变更唤醒都是新会话,它读的不是自己的记忆,是数据库里的图,派发的意图进队列,由工作智能体认领。状态在数据里,不在对话里,跑到哪一步随时可以停、可以审、可以接着跑。这套结构搬到渗透之外同样成立,长期运行的运维排查、数据处理流水线,都可以把"下一步做什么"放进队列,把"已经知道什么"放进数据库,会话本身随时可弃。
三,跨轮共享的规划清单,解决串行链路乱序。 真实的攻击链是有前后依赖的序列,比如先找到注入点,再拿凭据,再横向移动。把这些步骤一次性并行派发只会乱套。这里的规划者持有一份按任务保留的待办清单,每一轮只对前置条件已满足的下一步派意图,做完一步更新一步。多步依赖任务需要一个跨轮次持久的规划载体,这是标准解法。
四,过程即知识,解决多智能体重复劳动。 多个执行者并行干活,有价值的观察常常出现在某个人的执行过程里,而不是正式结论里。这里的工作智能体可以按关键字检索其他执行者的全部操作步骤,把别人的中间观察变成自己的输入。协作的粒度从结论细化到了过程,这是四条里最具普遍性的一条。
能力边界
回到这次事件,把工具的能力说清楚,也把它的边界说清楚。
它自动化的是侦察、枚举、信息整合和不知疲倦的执行。这些环节过去消耗攻击者大部分时间,现在被压缩到一次自动化会话里。上篇提到,安全厂商认为这轮攻击的操作者很可能只有一个人,一人成军的判断正是建立在这类工具的提效之上。
它离不开人的地方同样明确。目标是人定的,范围是人圈的,命中拦截规则的调用要人来裁决,最终结论的采信也要人来研判。工具把渗透测试的体力环节自动化了,决策链的两端仍然在人。
换到防御视角,这个项目同样值得读。它的资产覆盖图回答的是"范围内资产测全了没有",这个问题防守方每天都在问自己。它的全量留痕回答的是"每个动作有没有据可查",这是任何企业内部自动化系统都该达到的标准。攻击者拿来提效的设计,防守方拿来对照自身的短板,一份源码两种读法。
开发者在声明里说,项目最初为学习与研究设计,本意是帮企业在授权范围内做安全测试,被滥用于恶意攻击违背了初衷,因此停止更新、转为闭源。一个开源防御研究工具的公共价值,和它被滥用的现实风险,在这个案子里正面相撞,这是留给整个行业的问题。
对读者来说,正确的打开方式只有一种,在本地隔离环境部署,用演示模式了解它的工作方式。所有未授权的真实系统测试都是违法行为,这个项目的设计再精巧,也不改变这一点。
你觉得开源渗透工具在滥用事件之后选择闭源,是负责任还是因噎废食,评论区聊聊。
参考
- CrowdStrike:Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance(2026-10-07)
- 联合早报:韩国金融业接连遭黑客攻击,AI 自主渗透工具浮出水面(2026-10-07)
- 韩联社:警察厅对七家金融机构网络攻击正式立案(2026-10-06)
- The Hacker News:ARTEX AI Pentesting Tool Used in Data Theft Attacks(2026-10-08)
- 韩国金融服务委员会:第一级消费警戒与特别响应期公告(2026-10-06)