AI时代,如何确保我们看到的内容是真实的
2026年9月,苹果安全研究团队发布了一篇博客,介绍iPhone 18 Pro上的一项新功能:Apple Reference Image,照片来源认证。功能本身不复杂——一个可选的拍照模式,拍出来的照片附带密码学签名,任何人都能验证这张照片确实由这台手机的摄像头拍到,没被AI生成,也没被后期篡改。
关注度却远超一个相机功能的正常体量。国内社交平台上,相关话题一度冲上热搜。讨论的方向也很出乎意料:有人开始设想,以后和公众人物的合影流出,对方用"这是AI合成的"来辟谣时,当事人可以拿出认证结果,证明照片就是原相机实拍。
这个场景能不能成立另说,它背后的焦虑是真实的:当AI能在几秒内生成一张以假乱真的照片,"有图有真相"这句话就失效了。我们看到的内容,还怎么确认为真?
一、内容真实性的行业困境
先看行业原来的答案。
Adobe、微软等公司在推一个叫C2PA的标准,中文常译作内容来源认证。思路是给照片附加一层元数据,记录它的来源和每一次编辑历史。专业相机厂商也在跟进,徕卡出过内置签名功能的相机,佳能把图像认证系统推广到了新闻机构。
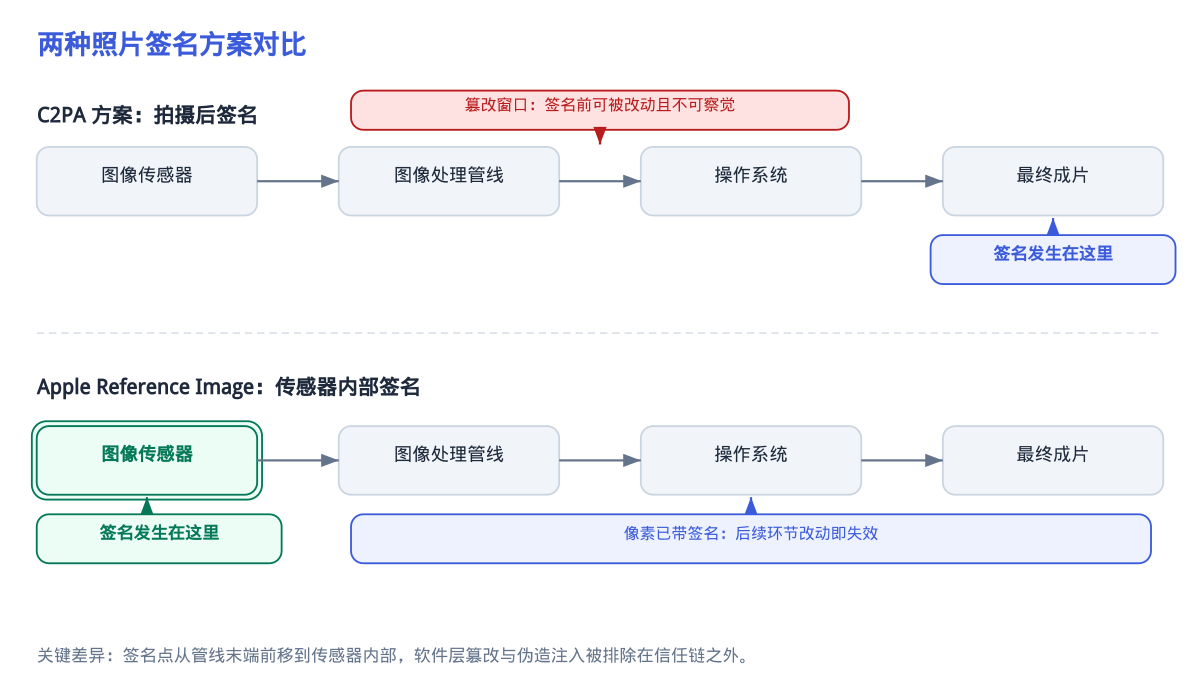
这套方案的软肋在于,签名发生在拍摄之后。照片从传感器到最终成片,中间要经过手机操作系统的图像处理管线,签名贴在管线末端。如果操作系统被攻破,或者伪造的像素数据被注入传输链路,签名机制根本察觉不到——它忠实地为一张假照片签了名。更麻烦的是,这类方案通常把照片和拍摄者的设备或个人身份绑在一起,对战地记者来说,亮出身份和证明照片真实性成了一道单选题。
苹果的做法是把签名往前推,一直推到硬件最底层。
二、设备端的源头签名机制
新机制分两个阶段。第一阶段在手机上完成,产物是一份"安全数字底片"。
用户切换到Reference模式拍照时,图像传感器会重启进入一个专用模式。在这个模式里,像素数据被数字化后,在传感器内部直接签名,用的是出厂时生成的、从未离开过传感器的私钥。操作系统拿到的数据已经带签,它既改不了像素,也没办法把假数据送进来冒充拍摄结果。
时间信息是单独处理的,而且设计得比较讲究。手机每隔一段时间会从苹果的时间戳服务预取一个签名的时间凭证,全球平均大约十五分钟一次。拍照时,这个凭证构成拍摄时间的下界——照片不可能早于它。拍完之后,设备再向时间戳服务申请一个凭证,构成上界——照片不可能晚于它。两次签名,框出一个区间。不用手机系统时钟,是因为系统时间可以被改。
到这一步,手机上存了一份DNG格式的数字底片,里面有像素数据、传感器签名、安全芯片签名、时间戳区间和设备凭证。它可以在手机里放着,也可以直接分享给专业机构——有些新闻机构确实需要未成片的原始数据。
三、云端的安全显影流程
第二阶段在苹果的Private Cloud Compute上完成,可以把这一步理解为在云端"冲洗底片"。整个流程如下:
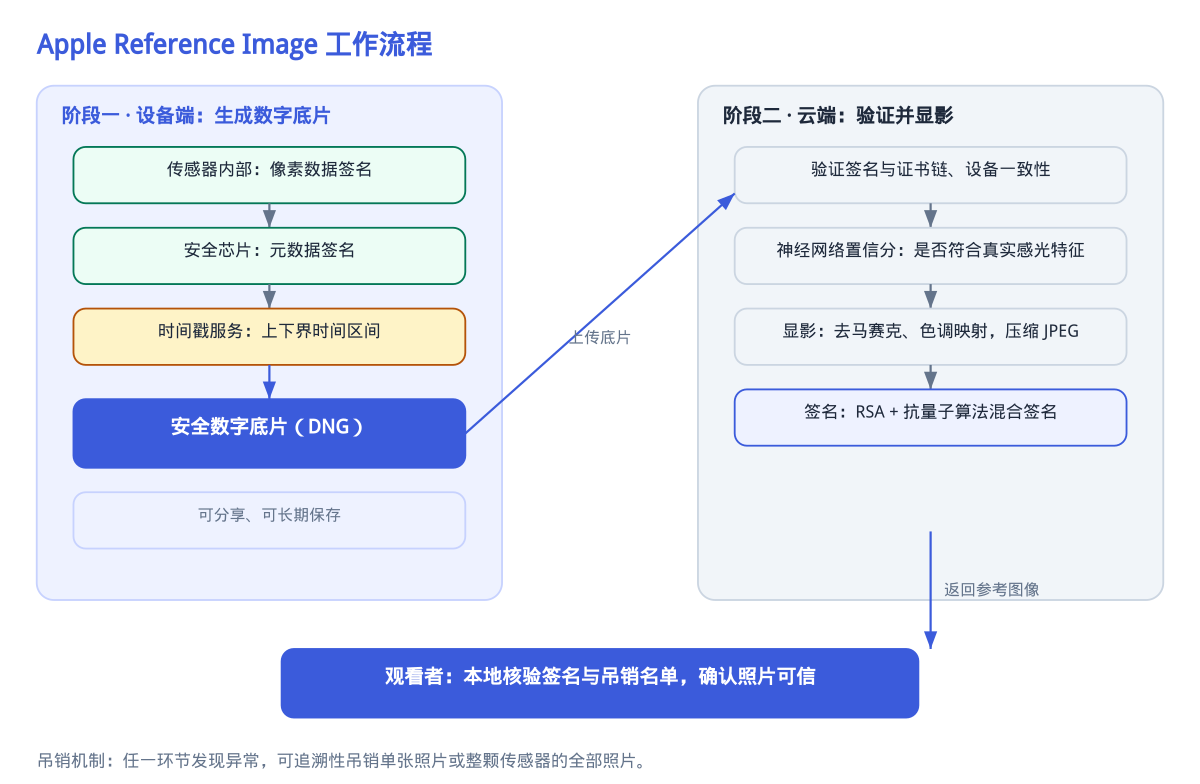
底片上传后,云端先做一整套验证:传感器签名是否有效、证书链能否追到苹果的工厂证书、安全芯片的签名是否对得上、传感器和安全芯片是否真的属于同一台设备。任何一环过不了,流程终止。
验证通过后,云端用一个神经网络给图像打分,判断它是否符合真实传感器输出的物理特征——AI生成的图像在这一步现形的概率会高一些。然后才执行真正的"显影":把传感器原始数据做去马赛克、色调映射这些处理,压缩成JPEG。
最后签名。有意思的是,签名的算法是RSA和一种抗量子算法的组合。苹果的解释是,新闻照片要能被几十年后的人验证,而量子计算机一旦成熟,现有签名算法都可能被破解。按他们的说法,这是目前唯一考虑了量子攻击的图像溯源系统。
四、系统级的防伪与吊销
密码学假设都可能被打破,所以这套系统留了后手。
那张打分用的神经网络,输出的是一个置信分。每张照片的置信分都会汇总到对应的那颗传感器名下,长期累积。如果某台设备的传感器被发现异常——比如被拆下来单独使用,或者产出了大量可疑图像——苹果可以吊销这一颗传感器的全部照片。已签发的照片也会被追溯标记,所有设备定期更新吊销名单,看到名单上的照片时会显示"不可信"。
吊销记录只在设备本地核对,不需要联网查询,也就是说,你验证一张照片的行为本身不会被任何人知道。
五、全链路的隐私保护设计
这套设计里最下功夫的部分,反而是隐私。
传统方案里,照片靠拍摄者或所属机构的凭证背书,凭证是公开的,两张照片是否出自同一人之手一目了然。新方案里,最终签名由苹果的服务签发,照片上不携带拍摄者的任何公开身份,外部观察者无法判断两张照片是否来自同一台设备。
图像内容本身,理论上连苹果也看不到。云端处理运行在Private Cloud Compute上,这套架构的设计目标就是处理过程对运营方不可见——运行代码公开可审计,每次生产构建记录在防篡改的透明日志里。时间戳请求走的是一种中继协议,服务端拿不到设备的真实IP。
动机不难猜。新闻摄影的典型场景里,拍摄者可能身处险境,证明照片是真的,不应该以暴露自己为代价。
六、技术之外的信任转移
技术讲完了,剩下的问题在技术之外。
这套系统认证的是"这颗传感器拍到过这些像素",它不能证明照片没有摆拍,不能证明配图文字说的是事实。一张百分之百真实的照片,配上错误的语境,照样可以误导人。
更实质的争议是信任的转移。C2PA体系里,签名者是摄影师或新闻机构,信任是分散的;新体系里,签发权、置信分评定权、吊销权全部集中在苹果一家公司手里。你相信照片是真的,实际上是在相信苹果的硬件、苹果的云端、苹果的判断。隐私设计再完善,也不改变一个事实:苹果有能力决定给谁的照片签名,也有能力追溯性地把某台设备的所有照片标记为不可信。
还有一个绕不开的副作用。当"有认证"成为照片可信的标志,"没认证"的照片会不会被默认怀疑?手机相册里绝大多数照片不是用认证模式拍的。真实内容举证越来越容易,未必是好事——它同时意味着,无认证的内容举证责任越来越重。
这些问题没有标准答案。但方向是对的:真实性验证正在从"看照片像不像真的"退回到"密码学上可证明是真的",这一步,AI生成内容确实迈不过去。
参考
- Apple Security Research:Apple Reference Image 官方博客(2026-09-15)
- Private Cloud Compute 技术博客(Apple Security Research)
- ZDNET、中关村在线相关报道