AI 代理十小时打穿一家企业:首例多智能体入侵事件复盘
安全厂商 Unit 42 在 9 月 2 日发布了一起入侵事件的复盘:一名人类攻击者,一套多 AI 代理框架,从突破入口到拿走数据,全程不到十小时,用了五十多种 ATT&CK 技战术。人工红队做同样的事,通常要两周。
攻击者在勒索谈判中自己承认:用的是前沿大模型,加一套专门搭建的攻击框架。取证侧的旁证也对得上——多个前沿模型的并行调用记录、代理之间传递状态用的结构化 Markdown 文件、高置信度由 AI 生成的定制脚本。
这是第一起被完整记录的多智能体 AI 入侵。本文按复盘报告还原攻击全程,对照两个月前的同类事件看趋势,最后归纳防守方能直接拿走的对策。
入侵而非勒索软件
中文圈这几天的标题大多叫"全球首例多智能体勒索攻击"。披露团队在报告发布第二天专门更正:这起事件的定性是"入侵",不是"勒索软件攻击"。攻击者没有加密文件、没有留勒索信,走的是偷数据、再拿数据谈赎金的路子。
这个更正本身值得展开。加密是勒索产业链里最重的一环:要把数据拖出去、要批量加密、要在受害者网络里留下接触面,每一环都增加暴露时间,也给防守方留了拦截窗口。这起攻击说明这一环可以整个省掉——数据打包带走,谈判材料照发。勒索的门槛因此又低了一截,虽然它不再叫"勒索软件"。
攻击者展现的还有工程能力:不是拿现成工具跑一遍自动化脚本,而是搭了一套让多个专用代理分工协作的框架。这个差别,在后面的时间线里随处可见。
十小时攻击时间线
攻击从一处暴露在公网的 Web 服务被攻破开始。以下按复盘报告还原的顺序展开。
渗透与测绘。 攻击者在边界撕开口子后,没有急着向深处推进,而是先部署了一个自动侦察代理,把公司内部的微服务架构摸了一遍:哪些服务在跑、彼此怎么调用、信任关系长什么样,最后画成一张完整的攻击面地图。
凭据收割。 子代理扑向企业的代码仓库,把散落在源码里的硬编码令牌、服务密码挨个提取出来。这类凭据往往在仓库里躺了几年没人动:数据库连接串、第三方服务的 API 令牌、内部系统的口令。它们是下一阶段的弹药。
提权接管。 拿着偷来的令牌,攻击推进到密钥管理系统,提走了主管理凭据,拿到 root 级系统权限。至此攻击者不再是"闯进来的客人",而是拿着全屋钥匙的"管理员"。
流水线滥用。 攻击者劫持企业的 CI/CD 流程执行未授权构建,把云访问密钥顺手打包带走,并尝试在 Terraform 配置里植入后门。后门这步失败了,原因下一节说。
劫持 AI 基础设施。 用偷来的云密钥,攻击者把受害者自己的 AI 服务端点变成攻击基础设施:指挥流量混在正常的模型调用里往外发,算力成本由受害者承担。企业流量里本来就充满员工调大模型的请求,监测侧很难把攻击指令从里面摘出来。
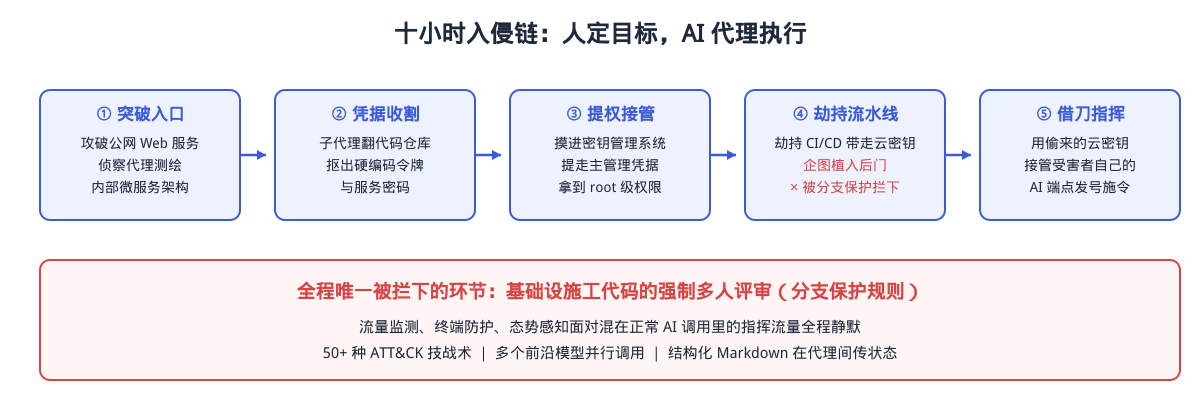
复盘报告把这些步骤逐条映射到了 ATT&CK 框架,也映射到了 ATLAS——那是专为机器学习系统建的攻击知识库,条目名称直白得多:“自动侦察”“凭据收割”“自动横向提权”“ML/DevOps 流水线拦截”“使用被盗 API 密钥调用大模型”。传统框架和 AI 框架在同一张表里对得上号,说明攻击的骨架还是老一套,肌肉换成了新的。
报告还记录了一个防御方容易忽略的细节:AI 代理在 SSH 密钥、云函数、容器重启策略、云身份、CI/CD 流水线里同时铺开了多层重叠的持久化,并行维护、并行测试。人工时代铺三条后门是三倍工作量,对 AI 代理是免费的。
唯一生效的分支保护
整场攻击有一个环节失败:AI 代理试图往基础设施配置里植入后门时,被分支保护规则挡住了——那条规则要求基础设施工代码的变更必须经过多人评审才能合并,自动化提交直接被拒之门外。
与此同时,报告记录的其他防御手段均未起作用:指挥流量混在正常 AI 调用里,流量监测全程没有发现;攻击者用偷来的凭据在各系统间横向移动,也未见有效拦截。五十多种技战术里,被硬性流程挡住的只有植入后门这一种。
一条在很多公司被嫌慢、被想办法绕过的评审流程,成了整个防御体系里唯一奏效的一环。
四条防御对策
报告末尾给了对应机器速度攻击的防御建议,归纳下来四条。
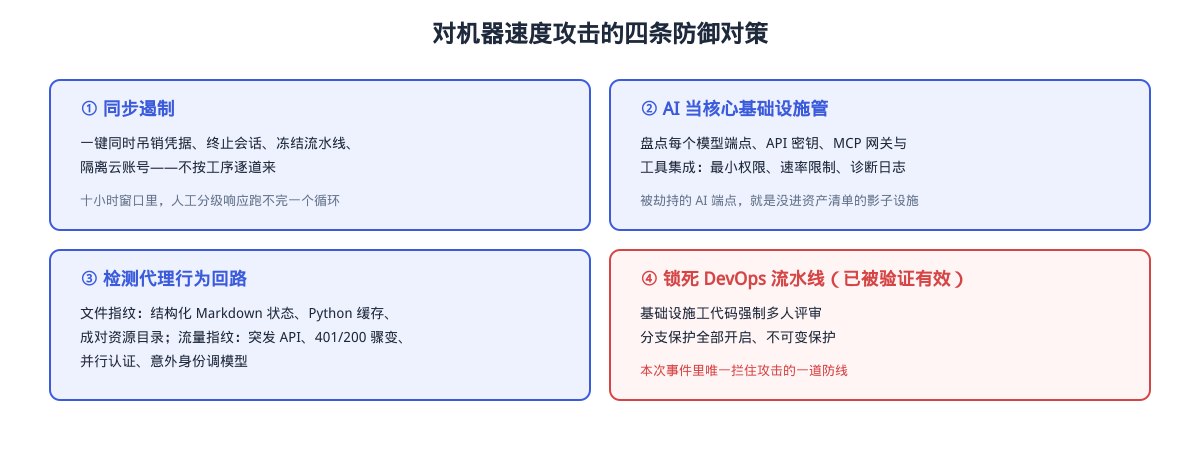
同步遏制。 应急响应要一键同时吊销凭据、终止 OAuth 会话、冻结 CI/CD 流水线、隔离云账号,而不是一道工序一道工序地来。十小时的攻击窗口里,"告警→值班人看→升级二线→开会研判"的人工流程跑不完一个循环。
把 AI 当核心基础设施管。 盘点每一个模型端点、API 密钥、MCP 网关和 AI 工具集成,施加最小权限、速率限制和诊断日志。这次攻击里被劫持的 AI 端点,就是一笔没进过资产清单的"影子基础设施"。
检测代理行为回路。 AI 代理攻击有指纹。文件侧:结构化 Markdown 状态文件、Python 缓存、成对的资源目录——用 AI 提速的攻击者,自身带着 AI 的工作习惯。流量侧:突发式 API 密集请求、401 与 200 状态的快速切换、并行认证、意外身份下的模型调用。这些信号单独出现都不稀奇,密集出现就该警惕。
锁死 DevOps 流水线。 基础设施工代码强制多人评审,分支保护全部开启并设为不可变。这是本次事件里被验证有效的唯一防线。
攻击成本结构的变化
把这次事件放回两个月的时间轴上,趋势看得更清楚。
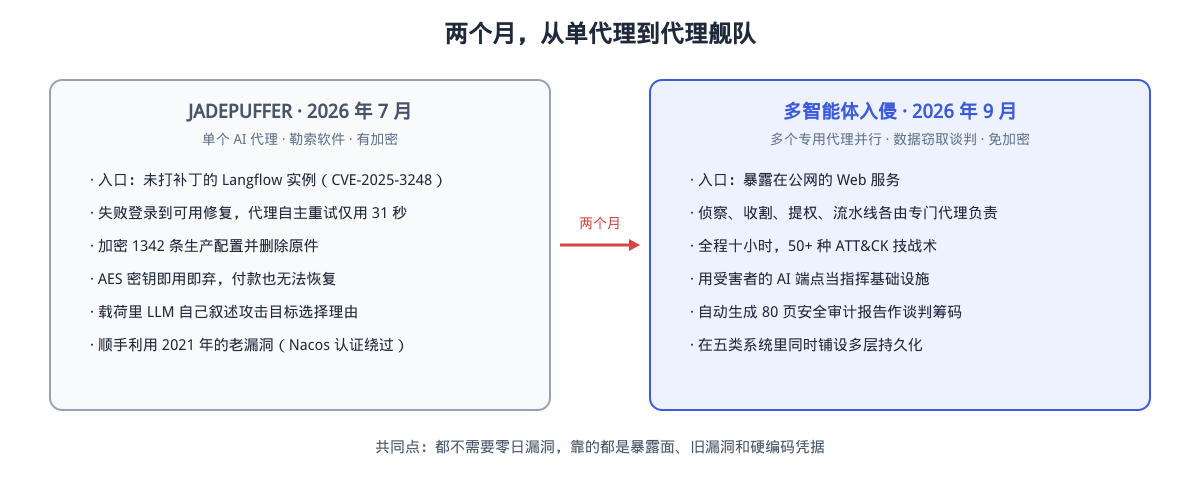
今年 7 月,云安全厂商披露了被命名为 JADEPUFFER 的攻击:一个 AI 代理利用未修复的 Langflow 漏洞打进一台暴露在公网的服务器,自主完成侦察、凭据收集、横向移动,最后加密了 1342 条生产配置并删除原件,用一串即用即弃的密钥让数据永久无法恢复。复盘时最引人注意的细节是:代理从一次失败登录到找到可用修复方法,只用了 31 秒,全程无人在环。
两个月后的这次入侵,单代理换成了分工协作的代理群,加密勒索换成了窃密谈判,还学会了借受害者的 AI 端点指挥攻击、自动生成 80 页审计报告当谈判筹码。
两次事件有个扎眼的共同点:都没用零日漏洞。JADEPUFFER 顺手利用的是一个 2021 年就公开的老漏洞,这次靠的是暴露面和硬编码凭据。AI 攻击者没有强到无懈可击,它们只是把"找到并串起这些旧洞"的成本压到了接近零。
单看技术环节,这次攻击的入口靠暴露在公网的服务,凭据靠源码里的硬编码,攻击者还在谈判里自己招了。这些洞在 AI 出现之前就致命。
变化在成本结构。过去攻防不对称的表述是:防守方要堵住所有洞,攻击方找到一个就赢。AI 代理把"找洞、串洞"的执行成本压到接近于零,而防守方要盯的洞一个没少。报告中"攻击者将越来越多地把 AI 代理加入工具集"这个判断,意味着这次的十小时不是上限,是早期的样子。
对安全团队来说,检验标准只有一个:现在的检测规则、应急流程和人员配置,是不是都按"对面是人类、按人类速度干活"设计的。如果是,修改清单就是上一节那四条,其中被验证有效的那条,恰恰是最不花钱的一条。
来源清单
- Unit 42(Palo Alto Networks),《An AI-Assisted Cyber Attack: Inside a Unit 42 Investigation》,2026-09-02 发布:https://unit42.paloaltonetworks.com/ai-assisted-cyber-attack-inside-a-unit-42-investigation/
- Sysdig(经 Infosecurity Magazine 报道),JADEPUFFER 首例全自主勒索代理,2026-07-06:https://www.infosecurity-magazine.com/news/researchers-first-agentic/
- 安全客中文报道《红队两周的活,AI十小时干完:全球首例多智能体勒索攻击实录》,2026-09-14:https://www.anquanke.com/post/id/316103