Phantom:勒索团伙如何把 AI 接入入侵流程
SOCRadar 的调查把模型、攻击工具、目标知识和人工审批放进同一套工作流。
2026 年 10 月 20 日前后,SOCRadar Threat Research Unit 发布《INC and The Gentlemen Ransomware: Exposed AI Infrastructure》。报告称,研究人员发现与 INC Ransomware、The Gentlemen 关联操作者有关的 AI 驱动入侵生态,并从暴露的攻击基础设施中取得工具、AI 会话记录和行动知识。
公开报道转述的记录包括 133 个 OpenCode 会话、8,257 条消息。它们让 Phantom 有了具体轮廓:攻击者把商业模型接入日常任务,由人类操作员设定目标、审阅步骤,再通过工具链推进工作。
事件披露
SOCRadar 称,团队在暴露的公网服务器上发现 AI 会话、工具和目标追踪记录,并将相关操作者与 INC Ransomware、The Gentlemen 联系起来。
SOCRadar 及其转述将其中一名操作人员描述为俄语使用者。公开材料提供的是语言画像,国籍和国家背景仍未确认。
SOCRadar 报告发布后,Bulletproof Servers 于 10 月 23 日转述了 OpenCode、OpenRouter 和逐步审阅等细节;安全客于 10 月 26 日补充设备、账号与加密器数字,统计定义未完整公开。
实现架构
SOCRadar 报告及 Bulletproof Servers 的转述提到会话入口、任务编排、模型路由、工具桥接和上下文存储等组件。按组件职责,可以重建 Phantom 的逻辑分层;公开报告没有提供完整源码或部署图。
| 逻辑层 | 组件 | 技术职责 |
|---|---|---|
| 控制入口 | 操作员、OpenCode | 输入目标提示,创建并延续模型会话,审阅返回结果 |
| 编排与状态 | Phantom 技能、行动知识库 | 组织重复任务,保存目标、凭据状态和行动进度 |
| 模型接入 | OpenRouter、商业模型 | 将会话请求送入模型服务,接收模型输出 |
| 工具桥接 | WormGPT-MCP | 通过 MCP 服务把 AI 工作流连接到工具 |
| 执行对象 | 外部工具、目标系统 | 承接信息收集、系统交互和后续任务 |
SOCRadar 的可检索摘要称,WormGPT-MCP 包含 32 个 MCP 服务器,用于连接 AI 与工具。这个数字描述工具接入层规模;模型访问仍由 OpenRouter 承接。摘要还列出 Ghost、loaders 和 security-tool killer 等 AI 辅助构建的组件。公开材料没有给出这些组件的源码关系、具体能力和彼此调用顺序,目前只能确认这些名称出现在同一份报告摘要中。
MCP(Model Context Protocol,模型上下文协议)采用 host(宿主应用)、client(客户端)、server(服务端)架构。host 应用管理多个 client;每个 client 连接一个 server;server 可向应用提供工具、资源或提示模板。MCP 规范把 client 授权、连接生命周期和用户同意交给 host 管理,server 则暴露各自的能力。协议基于 JSON-RPC,规范将其描述为无状态,每条请求携带协议版本和能力信息。SOCRadar 提到的知识库保存目标与任务进度;公开材料没有说明它与 MCP host 如何衔接。摘要把 MCP 服务器描述为工具接入层,却没有说明 OpenCode、Phantom 和 WormGPT-MCP 分别承担哪种协议角色,也未披露传输方式、凭据范围或工具清单。
按公开组件的职责,可以重建一条逻辑调用链:操作员提交目标提示,OpenCode 管理会话,Phantom 技能和知识库补入任务上下文,OpenRouter 接入模型,MCP 工具服务承接工具调用,执行结果再返回给操作员审阅。这个顺序是架构层面的重建;公开报告没有提供完整 API 请求、提示模板、权限配置或逐步调用日志。
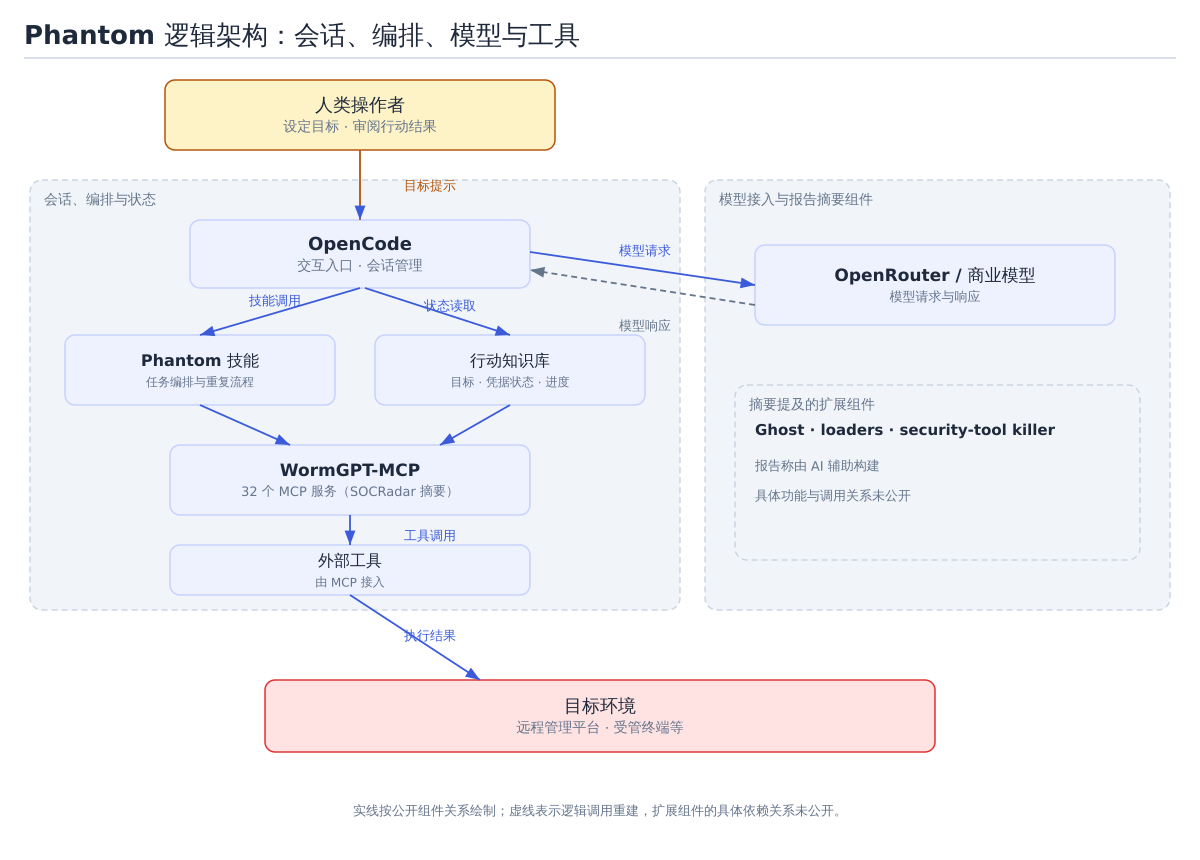
图 1:Phantom 的逻辑架构。SOCRadar 摘要提到 32 个 MCP 服务器;扩展组件单独标示,避免把未公开的调用关系画成确定结构。
行动流程
SOCRadar 的公开描述把行动放在一条连续的任务链里。操作员先给出目标提示,工作流随后围绕外网边缘设备和远程管理系统收集信息。报告提及 FortiClient EMS、SimpleHelp、cPanel/WHM 等入口,也列出与这些产品相关的公开漏洞编号(CVE)。
进入目标环境后,攻击者继续整理凭据、系统信息和行动进度。模型参与任务上下文处理,工具执行具体操作,结果返回给操作者。后续工作涉及数据收集、勒索沟通准备和加密器等组件。
远程管理和技术支持系统通常可以触达多台受管设备。攻击者若取得这类控制面的访问权限,后续行动范围可能沿既有管理关系扩展。企业调查时应把最初暴露的服务器、受管终端和相关特权账号放在同一条时间线上,核对访问和操作记录。
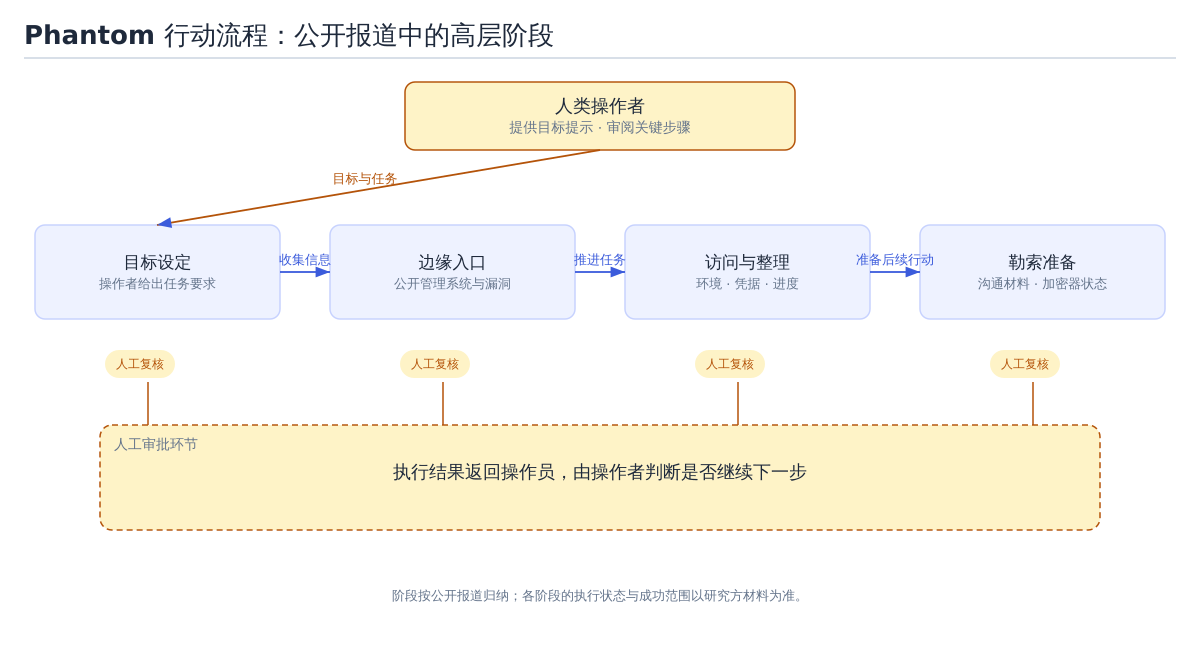
图 2:公开报道中的行动阶段。图示概括目标设定、入口、环境整理与勒索准备,具体执行状态以研究方材料为准。
人工审批
SOCRadar 将这套工作方式概括为“AI 执行、人类批准”。可访问的后续报道进一步转述,操作员会提供针对特定受害者的提示,并审阅每一步行动。
报告描述的分工很具体。人类选择目标、描述任务、检查结果并决定是否推进。模型处理上下文,协助生成内容或安排后续任务。工具负责与目标系统交互,操作员根据返回结果继续决策。日志和知识库让这些环节保持上下文连贯。
公开报道没有说明审核界面,也没有展示完整审批日志。研究方使用“审阅”“批准”描述人工环节;相关界面和审批产品尚未公开。加密器、驱动程序和持久化组件是否由模型生成,需要结合源代码和对应会话记录判断。
人工审批会影响这类行动的风险评估。企业需要关心操作员获得什么权限、AI 智能体(Agent)能调用哪些工具、哪些高影响操作需要复核,以及组织能否保存完整审计记录。模型调用可能经由攻击者控制的外部基础设施,受害企业未必能从自身日志中识别模型品牌。防守侧可以优先关联资产暴露、身份异常、横向活动和数据外传。
事件响应人员可以把模型会话、操作者账号和端点日志放在同一条时间线上,判断模型参与了哪项任务、工具调用是否进入目标环境。企业部署 AI 智能体时,也应保存调用、审批和执行结果。
证据口径
SOCRadar 报告及其转述提供了会话数量、工具使用和漏洞状态等线索。相关计数对应会话、扫描目标、管理员账号、终端和组织等不同对象,应按来源和统计单位分别解释。
| 公开线索 | 来源口径 | 可支持的判断 |
|---|---|---|
| 133 个会话、8,257 条消息 | SOCRadar 数字经后续报道转述 | 衡量模型使用记录中的会话与消息规模 |
| 超过 23,920 美元的模型接口(API)使用额 | 中文二手报道转述 | 账单账号、周期和计算范围未说明,按报道中的模型服务调用金额引用 |
| 7,158 台设备、535 个管理员账号、4,140 个受管理终端 | 中文二手报道给出的数字 | 按该报道的统计口径呈现,设备、账号和终端的定义与受害方确认尚未公开 |
| 46 个加密器 | 报道称已准备、等待部署 | 处于准备阶段;公开材料没有给出实际部署和加密规模统计 |
| SimpleHelp、FortiClient EMS、cPanel/WHM 漏洞 | SOCRadar 转述列为利用线索;厂商公告确认漏洞存在 | 漏洞本身由厂商公告确认,Phantom 行动关联归属 SOCRadar 报告 |
公开转述将漏洞活动分成不同阶段。SOCRadar 把 CVE-2024-57727(SimpleHelp)、CVE-2026-35616(FortiClient EMS)和 CVE-2026-41940(cPanel/WHM)列为已利用线索;其他条目标注为“准备针对”“已开发”或“曾被提及”。
SimpleHelp 的 CVE-2024-57727 允许未登录者读取服务器文件,技术分类为路径遍历与文件读取。厂商还披露了另外两项相关漏洞,并称 5.5.8 及更新版本已经修复。美国网络安全和基础设施安全局(CISA)在 2025 年记录过勒索软件行动利用未修补的 SimpleHelp。厂商资料和 CISA 案例提供了漏洞背景;Phantom 对该漏洞的使用情况来自 SOCRadar 的活动报告。
公开材料尚未提供独立核实的已加密终端数、付款金额或受害企业范围。安全客转述称 46 个加密器等待部署,属于准备阶段的线索。
防守重点
外网资产
企业应盘点 FortiClient EMS、SimpleHelp、cPanel/WHM 等管理面,按厂商公告升级,并撤下不必要的公网入口。SimpleHelp 5.5.7 及更早版本受影响,5.5.8 起已修复相关漏洞。
身份管理
远程监控与管理(RMM)系统和高权限平台应放在受控网络,限制登录来源,启用多因素认证并实行最小权限。暴露事件后,检查异常管理员登录、新账号、权限变化和服务凭据。
行为监测
关联边缘设备登录、批量远程操作、横向移动、异常数据归档和外传日志。启用安全产品防篡改保护,并监测安全代理状态变化。
恢复能力
保留隔离备份,定期演练恢复,把关键系统恢复时间纳入指标。
智能体权限
企业 AI 智能体若能调用代码仓库、云平台或终端管理系统,应限制凭据范围,并记录高影响操作的人工审批。模型服务品牌可纳入威胁情报,补丁、身份与网络控制仍是防线。
事件启示
公开材料显示,操作者提供目标并审批,模型处理上下文,工具执行系统交互。分析 Phantom 时,应给每个环节保留来源和证据强度。
防守团队应持续核查公网管理面补丁、特权账号、远程操作日志和备份恢复。AI 进入攻击流程后,这些控制点仍可供团队验证。
参考
- SOCRadar Threat Research Unit:《INC and The Gentlemen Ransomware: Exposed AI Infrastructure》(2026-10-20);Model Context Protocol:《Architecture》(2026-07-28)
- Bulletproof Servers:《Exposed Infrastructure Reveals How Ransomware Affiliates Used AI Agents to Execute Intrusions》(2026-10-23)
- 安全客:《AI自己写勒索脚本、自己挑目标、自己搞钱:俄罗斯黑客的Phantom框架,把勒索软件玩成了自动化流水线》(2026-10-26)
- Fortinet PSIRT:《FG-IR-26-099》(2026-04);cPanel:《CVE-2026-41940 Security Update》(2026-04-28)
- SimpleHelp:《Security Vulnerabilities in SimpleHelp 5.5.7 and Earlier》(2025);CISA:《Ransomware Actors Exploit Unpatched SimpleHelp Remote Monitoring and Management》(2025-06-12)